本周 Go 生态没有出现语法层面的大动作,但安全、运行时性能与 IDE 体验三条线同时推进:官方连发两个补丁版本集中修漏洞,Go 1.27 悄悄改写 HTTP/1 客户端在关闭响应体时的处理方式,gopls 则把重构从“自动执行”改成“先询问再动手”。以下按原文结构逐条梳理。
两个补丁版本合修 15 个安全缺陷,net/http 占大头
Go 官方本周发布了两个补丁版本,合计修复 15 个安全问题,其中最集中的是 net/http 包;另有一个编译器缺陷,官方表述其后果是“值可能被损坏”。对线上服务而言,这类修复无需改代码即可获得,属于应当尽快落地的升级。
同一时间传出的另一条行业信号是:Google 已暂停面向 Go 等开源项目的“产品漏洞赏金”计划。据原文说明并非预算问题,而是大量自动化工具批量提交无效报告,令人工 triage 不堪重负。这一处境与 GopherCon EU 2026 上 Go 安全团队的说法彼此印证——AI 降低了发现 bug 的成本,但判断一条报告是否真是漏洞,仍然是人力最贵的环节。
HTTP/1 连接复用:未读完的 Body 会被后台排空
这是本周对后端开发者最直接的一处改动。典型写法是请求拿到 resp 后 defer resp.Body.Close(),但只读取状态码而不读响应体:
resp, _ := http.Get(url)
defer resp.Body.Close()
// 只看状态码,不读 Body
return resp.StatusCode
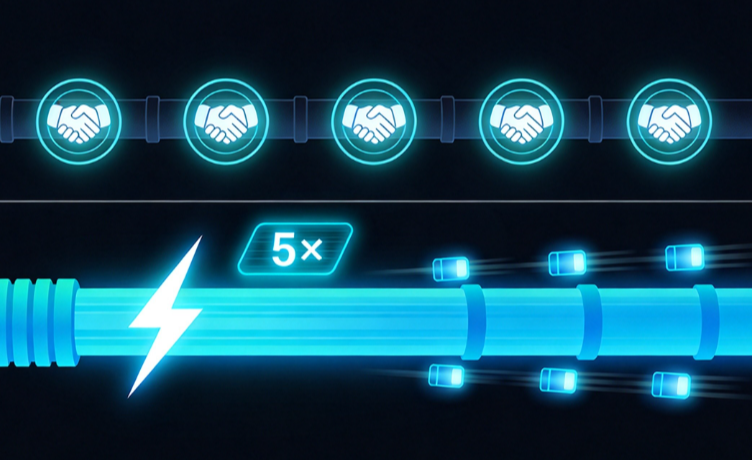
在 Go 1.26 及之前的版本中,响应体尚未读完就调用 Close,HTTP/1 客户端通常会把这条连接丢掉,于是下一次请求得重新走 TCP 握手和 TLS 握手。Go 1.27 的改法是在关闭未读尽响应体时,由 Transport 在后台异步排空残余数据,上限为 256 KB 或 50 ms,从而把连接留着复用。开发者侧一行代码都不用动,改进行为由标准库完成。
官方给出的基准是向 index.golang.org 连续发起 100 次请求:Go 1.26 耗时约 710 ms,Go 1.27 约 150 ms。差距明显,但原文特别提醒不能笼统理解成所有 HTTP 程序都提升 5 倍——HTTP/2 本身就具备多路复用能力,不受该问题影响;如果代码原本就设置 MaxIdleConns=0、或每次请求新建 Client,那么升级后反而可能观察到回退。原文的建议是:升级到 1.27,同时留意连接数与尾延迟的变化。
gopls 0.24:重构开始先问再做
传统 LSP 的重构更像“点一下即刻落笔”,服务器立即改代码,是否符合意图则不作确认。以“Add struct tags”为例,过去的默认行为是塞入 json + camelCase,想换 snake_case、yaml 或 db 只能事后手动修改,删除类似地也倾向于一并清理。
gopls 0.24 预发布与 VS Code Go 0.56 一起带来了交互式重构:添加 struct tag 时会询问目标格式是 json、yaml 还是 db 以及采用何种命名;删除 struct tag 时由开发者指定删哪几项,而不是全部清掉;实现 interface 时可选接口名,并且覆盖泛型接口。后续路线图上还有 Change Signature、跨包 Move Declaration,以及在改动与其他内容冲突时反过来征求开发者意见。
这套能力的底层由 Go 团队与 Dart 团队联合提交的一座 LSP 交互式重构扩展,编号为 microsoft/language-server-protocol#1164。它的定位并非 Go 专属,而是让各类语言、各类编辑器共用同一套“语言服务器向人提问”的协议约定。落到实际手感上,重构从替你做决定变为有条件时才执行。
四条编译器与工具链进展
原文列出本周另外几项偏底层但关键的推进:
1、IPv4 到 IPv6 映射路径的差距缩到约 8 倍性能改善:有贡献者调整了 noder 层、SSA 重写规则以及编译器 pass 的执行次序,把 netip.Addr.To16() 一类路径上原有的性能落差补齐。
2、archsimd 实验向 arm64 与 wasm 扩展:amd64 侧覆盖 AVX、AVX2、AVX-512,arm64 侧提供 NEON,wasm 侧提供 128-bit SIMD,目标是开发者只写一份平台无关代码,由编译器在编译时挑选最优实现。
3、一份覆盖 2013 年以来所有 Go 版本的基准结果显示,Go 1.27 相对 Go 1.23 快 11.5%,相对 Go 1.2 快约 41%。
4、Go 1.27 新增 goroutine leak profile。有开发者借着它真实定位到 3 个泄漏点,不过也遇到了漏报情况,说明这类热工具有用但不该被当成唯一的判断依据。
周边生态:连接框架、安全修复与 Agent 化
过去一周还有一批组件的新动态。connect-go v2 移除了泛型请求与响应包装器,HTTP 相关部分从核心代码中拆出来,不再把以 Go 原生形态的错误对象抛向客户端,整体风格向 gRPC-Go 靠拢。又有一个多组件项目修复若干安全缺陷并带部分行为上的变更调整,已旧的 4.16 分支也收到了对应补丁。GitHub MCP Server 2.0 提供面向 Agent 的结构化输出能力,该组件用 Go 实现。gomponents 1.4既可以用 Go 函数侧标准拼出 HTML 的同时,还一并提供了配套用的 Agent Skill。这里还有个工具替,能够在终端里直接输入结构化数据以做查询分析,并以 JSON 消费,可识别 XML、HTML/EDN 等格式。待到这里理用 context 作为一个一等公民来设计原 channel 风格并发工具包也用 channel 一套原语配合 context 建成有约束的并发。这组动态的共性语义是大体也可感可交起:Go 在继续扛住云底座的基础角色之际,也往 Agent、MCP 与交互式开发工具三个具体方向拓展领地,并不处于原地踏步的状态。
本周可执行的行动清单
部分主线在浏览器推不动,得靠内网打通登录和退出流,技术负责人应按下面这几件事结合本地纪律收口:
一是 1.27.2 与 1.26.9 应当及时升级,别再出现上周那样的重复等待。
二是不要把手工排空响应体当初心修改的原动力——Go 1.27 会自动排空,但当小心原有的 defer resp.Body.Close() 也仍应该照原著保留;原有 Close 写下来不是债务,也无害可欠写这两层语义本身就包含所阐述的核心事实。
三是 VS Code Go 可直接体验本轮交互式重构涉及的面向操作方面各改动方面带来的编辑体验。
四是 $GOCACHE 碰上所谓“被污染”时就不要再当作不可解决的问题,能自行修复就能降让时间损失级别。
以及到了人力覆盖安全相关工作的时候,像 CVE、安全信号群和自动扫描发布门都应建稳在有一大前提之上——都有一双人手在轮值分析和把关。
有一点需要长期在部署中保持动作:能开启 HTTP/2 就打开。那些跨区调用多、顺序请求密集的场景对 Go 1.27 的收益表现远优于其它场景。
小结:本周 Go 生态主线清晰:两个补丁版本连修 15 个安全缺陷;HTTP/1 在 Go 1.27 下改善复用,关闭前未读尽响应体也能留给下一个请求,官方基准结果从约 710 ms 降到快 150 ms;gopls 0.24 把重构决策权还给开发者。建议将 upgrades 安全入口与内网链路管理作为较合适的前一小步体量执行。