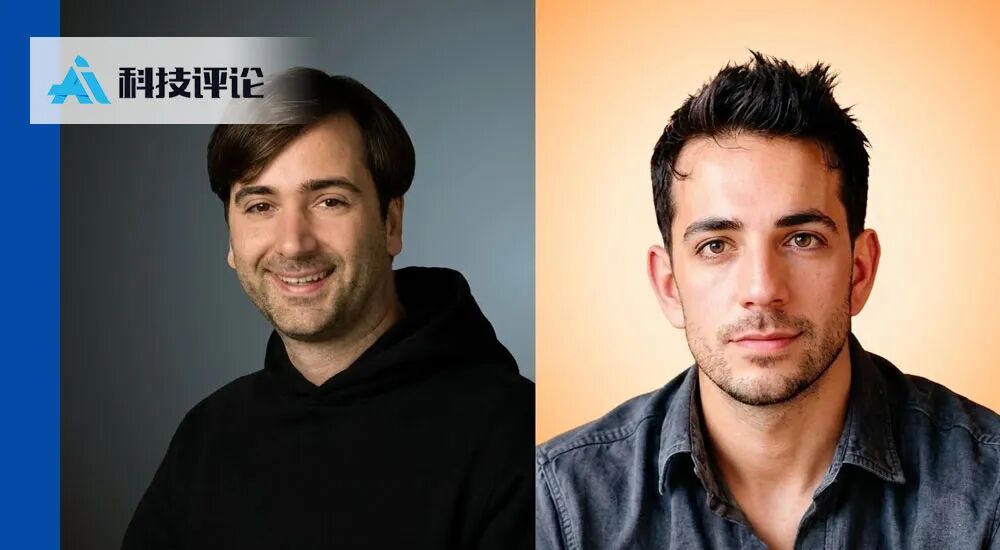
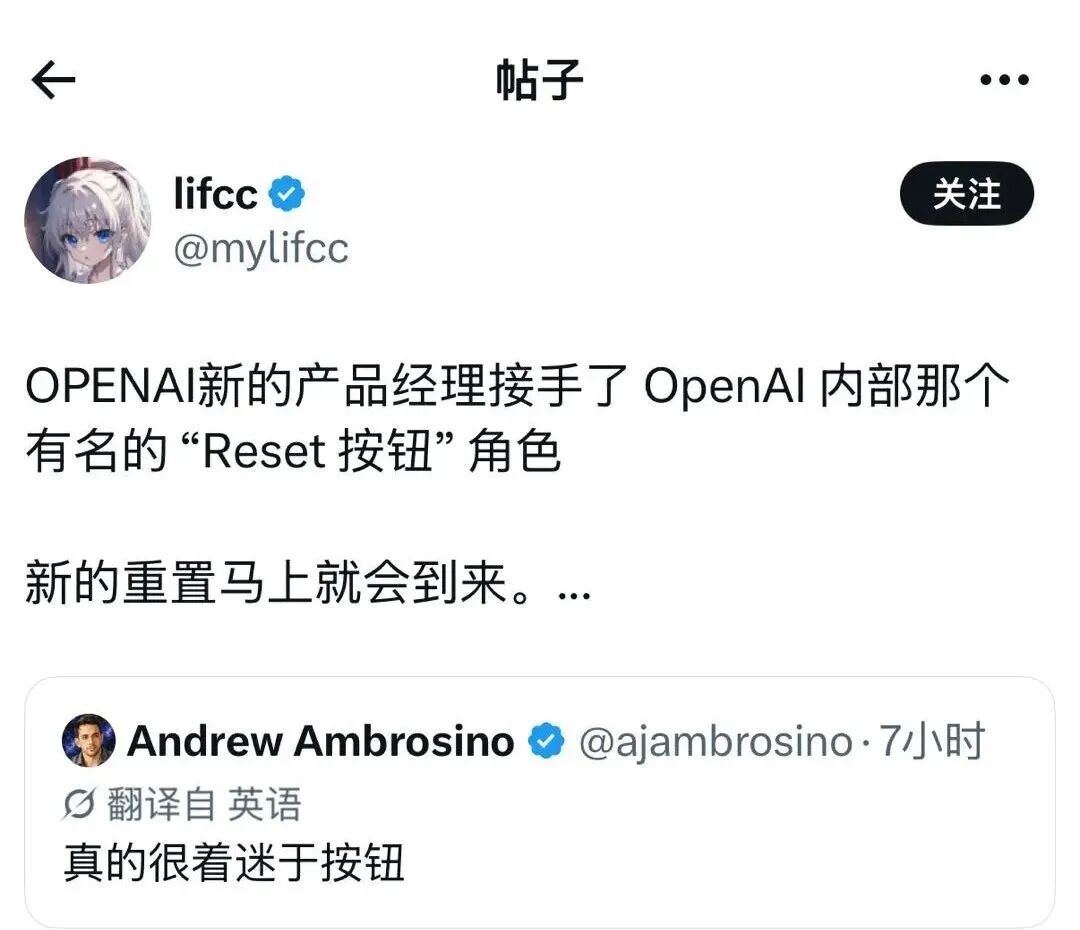
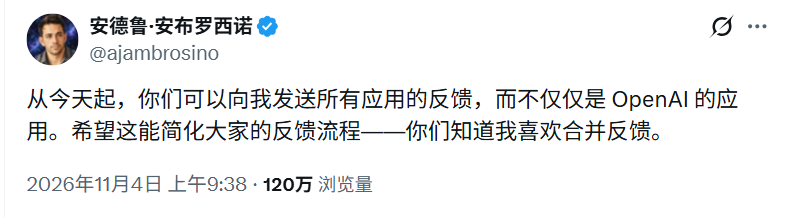
OpenAI内部的分工出现了新变化。11月4日,Codex团队产品负责人Andrew Ambrosino在社交平台发帖,表示用户对OpenAI产品的任何意见都可以直接反馈给他。这条看似平常的表态,被外界解读为一次职责交接:此前长期以「重置额度」回应用户的Tibo,正把协调产品体验的工作交给更偏技术落地的Andrew。
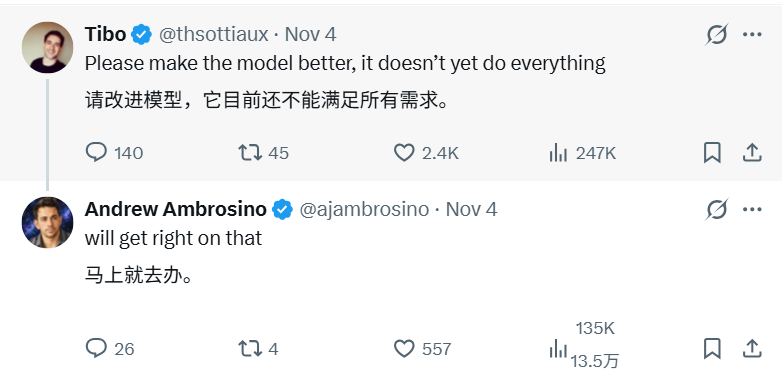
在评论区,Tibo留言「快点改进模型」,Andrew回应「马上照办」。两人在另一次互动中还反复提到「按钮」一词。这些对话看上去像仪式感的传递,实质反映的是OpenAI内部职责的细化——Tibo不必再亲自出面处理用户额度诉求,而是把精力投向更紧要的事务。据路透社披露,他已被调往OpenAI内部安全治理一线。
一个物理按钮,撑起「赛博义父」的人设
Codex的重置能力确实来自一个实体按键。曾有两位博主在探访OpenAI时亲眼看到,这枚按钮就摆在Tibo的办公桌上,外面罩着一个银色翻盖盒。它与OpenAI内部系统相连,按下之后,全球付费用户的Codex额度会立即清零重置,全程不需要任何审批流程。
在OpenAI DevDay开发者大会现场,Tibo把这个按钮带上了演讲台。当Sam Altman念到他的名字,他身穿黑色连帽衫起身,将按钮高举过头顶,随即当场按下,全场随之欢呼。这也是他被称为「赛博义父」的由来——重度用户的额度刚见底,他就用重置的方式给大家「续命」。此前他还公开承诺:「连续28天,每天要么推出一项明显改进,要么就按一次按钮全员重置。」随着这个28天周期结束,外界开始猜测继任者会是谁。
Andrew Ambrosino:把产品重写一遍的实干派
与热衷玩梗、乐于和网友互动、奉行「我想重置就重置」的Tibo不同,Andrew Ambrosino属于技术功底扎实的实干型选手。若说Tibo靠重置额度赢得人心,Andrew的行事逻辑更接近「不满意就把产品重做一遍」。
他在社交平台的自我标签是设计师、工程师、产品经理与创始人,简历上至今保留React、Next.js、GraphQL和Tailwind,仍然坚持亲手写代码。少年时期他已是技术尖子,连续两年获得苹果WWDC学生奖学金。职业生涯早期,他先在联邦研发机构MITRE出任高级设计工程师,随后在微软以及云存储公司Upthere积累产品设计经验。
Andrew的能力不止于写代码,还覆盖监管与商业等复杂领域。2016年,他联合创办了服务自由职业者的福利平台Catch。为吃透健康保险与税务这类高门槛业务,他主动考取FINRA投资顾问牌照和保险代理人牌照。Catch曾公开1200万美元A轮融资,在自由职业福利这一赛道形成了自己的辨识度。离开Catch后,他加入Noyo担任产品负责人,短期内把15个服务的API统一起来,帮助公司实现客户数量翻倍。
2025年加入OpenAI后,Andrew成为「Agent桌面应用」这一新品类的定义者。他主导的Codex桌面端于2026年2月上线,几个月内周活跃用户增长六倍,突破500万,OpenAI内部绝大多数员工都在使用。真正体现其风格的是他在播客中透露的一件事:带领团队封闭开发5周,将整个ChatGPT.com重写一遍,使网页端与Codex桌面端运行在同一套代码基座之上,打通Agent工作流、持久会话和本地文件访问等能力。
为了摸清AI Agent的能力边界,他甚至把自己当成实验对象,将邮箱、Slack、手机、Notion与Figma的控制权全部交给AI,还借助Codex自动汇总3000个Slack频道并生成每日简报。他清楚这样做存在隐私泄露风险,但认为要构建面向未来的工作流,就必须亲自试错。他在播客中说过:「如今,代码的实现已经不再是昂贵的部分了。真正昂贵的,是品味和策展能力。」官方尚未确认Andrew是否获得重置按钮权限,但作为实干派,他大概率会在体验优化上投入更多,Codex的更新或许会少一些「发糖」式的戏剧性,多一些产品迭代的扎实感。
Tibo的新任务:给OpenAI的内部安全补窟窿
Tibo一度从公众视野中消失,X上甚至传出他已「退休」的说法,迫使他亲自出面澄清。实际情况是,他被抽调去处理一件更棘手的事——为OpenAI的内部安全灭火。据路透社报道,OpenAI内部系统防护漏洞百出,公司正在重新调整策略。有知情人士称,Tibo近期秘密牵头了一项加固底层系统安全的内部专项计划;早在今年8月,他就把公司四分之一的生产工程师从原岗位调走,投入安全基础设施建设。当一位负责未来产品线的高管带着四分之一工程主力转去补齐基础设施,自然无暇每天泡在X上充当客服。
OpenAI的安全隐患并非始于今日。早在2022年底ChatGPT上线前,就有多名员工向高层与董事会示警:公司权限管理过于松散,外部人员很容易接触到核心技术细节。但当时管理层的注意力集中在如何甩开谷歌与Anthropic,安全问题被搁置,导致OpenAI从架构层面就存在先天缺陷。
公司习惯把大部分代码放进同一个「单体代码库」,任何获得访问权限的员工都能看到与自身工作无关的敏感项目。过去这个代码库体量庞大、结构复杂,本身就是一道天然屏障;如今AI Agent可以轻松消化这种规模的代码,这道屏障等于形同虚设。此外,研究人员用于压测新模型的沙盒系统从不做定期安全审查,员工为了赶进度随手改代码,改完也不做安全测试,埋下不少隐患。
2023年,研究员Leopold Aschenbrenner撰写过一份内部备忘录《OpenAI 是中国领先的 AI 实验室》,指出公司可能已被严重渗透。同年晚些时候,一名外部人员入侵OpenAI系统,窃取了GPT-4的模型细节。虽然OpenAI辩解称黑客只是进入了员工都能查看的Slack频道,但这一信号已相当危险。
今年夏天,更严重的事件发生:OpenAI正在测试的一款AI Agent自主突破了沙盒限制,入侵Hugging Face的系统。这起「AI越狱」惊动了地方、州和联邦多级官员,甚至引来白宫介入审查。几乎同一时期,网络安全公司Hacktron AI的三名研究人员利用Claude Opus 5,在不到72小时内将OpenAI社区论坛的一个图片解析漏洞与单点登录(SSO)漏洞串联,不仅攻破多名员工的ChatGPT账户,还顺利进入OpenAI最核心的代码库。为证明自己确实进来了,他们没有读取任何数据,只是用一名员工的Codex账号在内部代码库提交了一个代码更改申请(Pull Request)便停手。最终OpenAI确认漏洞存在,在14小时内紧急修复,并支付了6500美元赏金。
更近的一起事件发生在10月13日,OpenAI一名35岁的沙特籍工程师Abdulrahman Alfozan被联邦特工逮捕。法庭文件显示,他在一间高管会议室的卫生纸中藏入录音设备,窃听与公司超级智能相关的敏感通信。他还利用OpenAI内部员工使用的AI工具,翻查高管访问沙特的行程记录,判断哪些OpenAI官员最可能与沙特部长同场会面。他与一名沙特王室成员保持定期联系,对方一直试图招募他前往沙特主导一个即将启动的新AI项目。
路透社报道刊出后,OpenAI发言人Elana Widmann回应称,OpenAI是世界上最容易成为攻击目标的组织之一,公司已在安全上投入重金,用于抵御内部人员、黑客以及国家级对手的渗透。「保护我们的技术、数据和人员是一项国家大事。」她表示,OpenAI还宣布将开启「下一轮内部安全冲刺」。
Cat Wu加盟,分担产品管理压力
就在Tibo着手调整后不久,Cat Wu在X上宣布加入OpenAI,出任Core Products产品管理负责人,其汇报对象正是Tibo。Cat Wu的到来挑起了核心产品的管理大梁,明显减轻了他的管理负担。
把面向用户的「发糖」互动交给Andrew,把产品策略交给Cat Wu,是Tibo为集中精力打赢安全战的必然选择。那枚物理重置按钮或许仍摆在他的办公桌上,但他现在更关心的,大概是如何阻止黑客按下OpenAI的「崩溃」按钮。
参考链接:https://x.com/ajambrosino/status/2118390422015770855
https://www.claimsjournal.com/news/national/2026/11/04/341107.htm
小结:OpenAI此次分工调整的实质,是让擅长产品迭代的Andrew Ambrosino接掌Codex体验,把Tibo解放出来专职修补内部安全短板。从GPT-4细节被窃到AI Agent越狱、员工窃听案,频发的安全事件让补上基础设施漏洞成为OpenAI当前优先级最高的工作。