在旧金山圣何塞举行的AGNTCon + MCPCon North America 2026上,聚焦智能体AI基础设施的Agentic AI Foundation(AAIF)交出了一份扩张成绩单:成立第一年,托管项目数量从3个增长到10个。据InfoQ报道,本次大会于10月22日至23日召开,紧接同一场地的PyTorch Conference举办,议题重心明显从协议功能转向安全与身份问题。
基金会执行董事Mazin Gilbert在开幕演讲中公布了新增项目以及三个新的治理委员会。阿里的OpenSandbox用于为智能体提供安全隔离的沙箱运行环境;OpenAI贡献的Open Responses是一项旨在打通大模型接口互操作性的开放规范;Anthropic带来Agent Skills,Hugging Face则加入OpenEnv——一个面向智能体训练与评估的强化学习环境框架。
首席技术官Manik Surtani对成立一年的进展给出评价:一年前基金会带着3个项目起步,押注智能体AI必须落在中立平台之上才能成长,现在项目总数已经是10个。
Android与Kubernetes的对比:治理方式决定开放能否持续
Surtani在题为“谁来保持它的开放性?”的演讲中提出一个判断:光有开源许可证,并不能保证基础设施真正开放。他把长期由一家企业主导的Android,与Google交给中立基金会的Kubernetes放在一起比较,用来说明治理归属才是决定开放度的关键变量。
在他列出的待解难题中,身份、证明、审计和支付被视为当下开放性最主要的堵点。这一判断和大会整体议题转向安全的趋势一致。
外界的反应相对克制。The New Stack指出,Open Responses已得到AWS Bedrock、Databricks、Ollama、Nvidia和vLLM的支持,但Anthropic仍在定义自家的Messages API,Google也保留着自己的Interactions API。The Register报道的标题是“厂商关联的AI智能体技术被友好且资金充足的基金会接纳”,文章 конце给出提示:这种对智能体技术热情甚至轻信的采纳节奏,对某些行业来说可能偏快。
MCP新增无状态服务器,Claude Code支持长达数天的任务
成立仅11周的Tokenomics Foundation执行董事J.R. Storment对现场听众提出不同的度量视角:不要反复数Token。单任务成本比单Token成本更有意义,单结果成本又更进一步,但最终应当衡量的是业务价值。
Anthropic的MCP联合创建者David Soria Parra认为,能力已经很强的模型更缺的是连接方式,任务聚焦方面的帮助反而次要。7月28日的规范加入了无状态服务器,部分开发者担心这会使MCP退化成一个普通API,而目前已有平台约70%的流量跑在这种模式上。
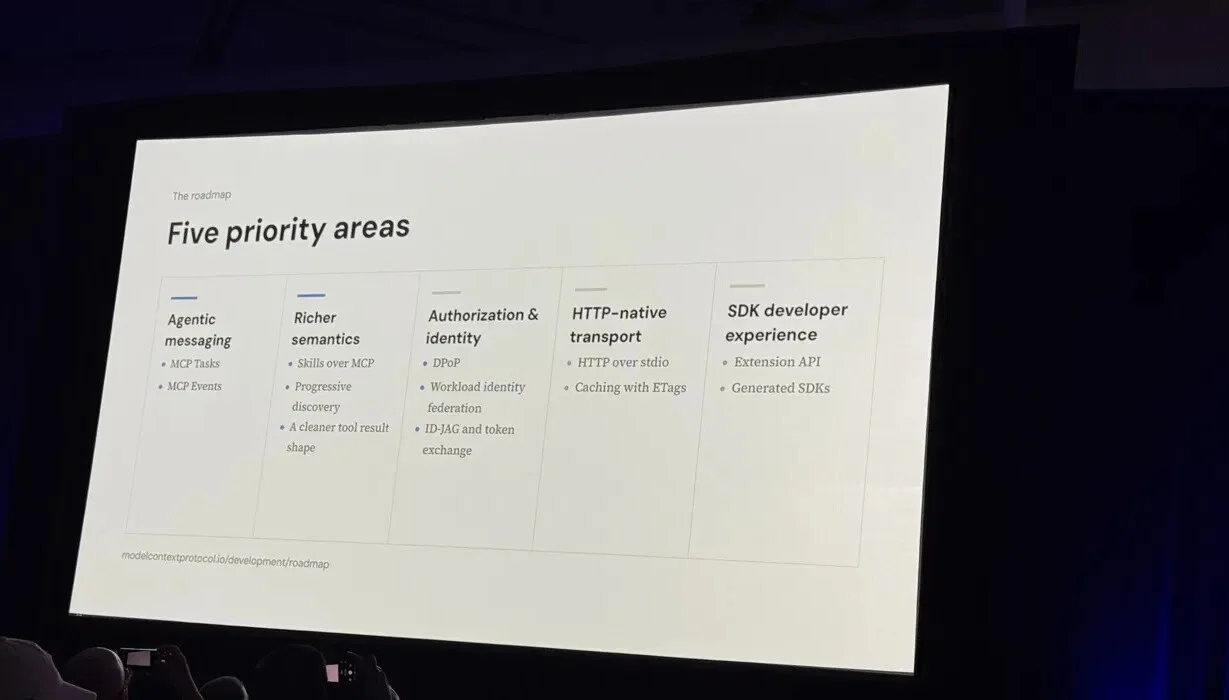
Soria Parra同时宣布Claude Code开始支持MCP Tasks,工具调用能够持续数分钟、数小时乃至数天,而非过去的数秒。Anthropic现已把Agent Skills标准捐给基金会。该项目的路线图列出五个优先方向,包括智能体消息、通过MCP使用Skills、身份,以及HTTP原生传输。
3/4工具Schema小于1KB,未加注解的服务器会被直接拒收
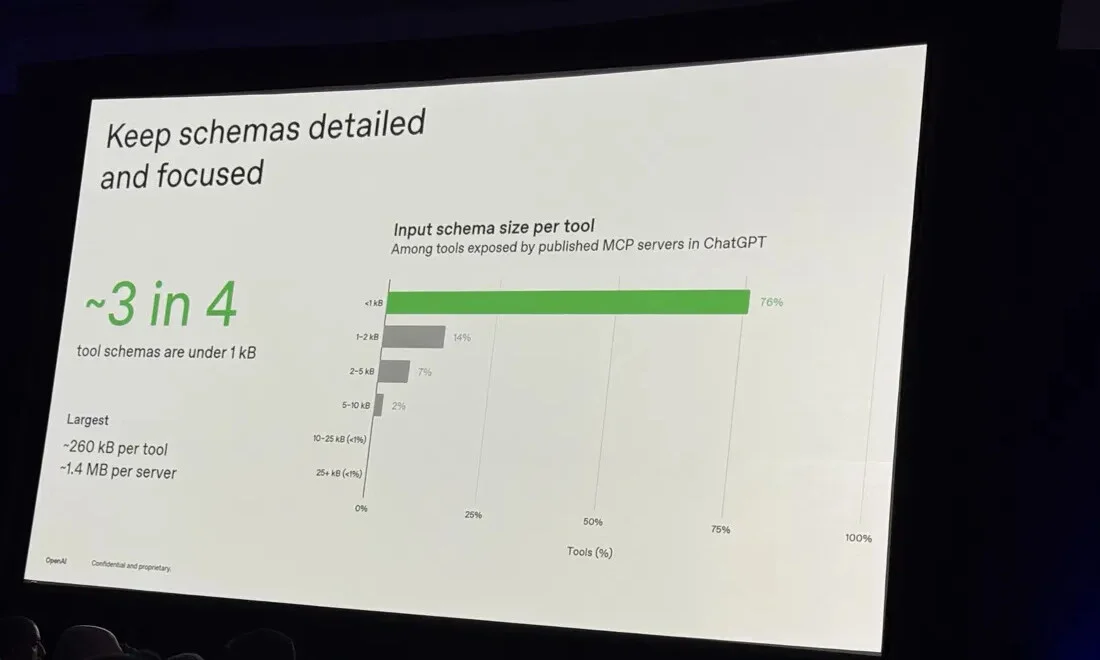
OpenAI的Thomas Sarlandie介绍了ChatGPT插件目录中MCP服务器的真实生产数据。工具数量原则上不设上限,但过大的Schema会被裁剪,优先删除的是参数说明部分。已发布的服务器里约四分之三的工具Schema在1KB以内,最大的单个工具Schema约260KB,单个服务器的Schema总量可达1.4MB。
OpenAI在接收服务器提交时设有硬门槛:每个工具都必须带注解,否则拒收。这些注解使ChatGPT能快速处理只读调用,并在执行破坏性操作之前先向用户确认。Sarlandie还提到,目前只有56%的插件调用了服务器指令,这类指令可安全扩展到约1000个字符。
来自Chrome团队的Sarah Drasner介绍了WebMCP。这是一项处于源试点阶段的拟议Web标准,允许网站把自身工具公开给智能体。智能体可以直接调用已声明的工具,无需再解析DOM;Drasner引用的基准测试表明,操作速度提升在2.5倍到7.5倍之间。只读提示与不可信内容提示也有助于智能体抵御潜伏在用户评论中的提示词注入。她特别声明,WebMCP是对MCP的补充而非替代。
基准测试:两小时生成约230个可利用漏洞
加州大学伯克利分校教授Dawn Song给出了偏悲观的短期判断:前沿AI给攻击方带来的助力大于给防御方带来的助力。她主持的CyberGym基准测试覆盖近200个开源项目中1500多个漏洞,结果表明模型已具备发现零日漏洞的能力。
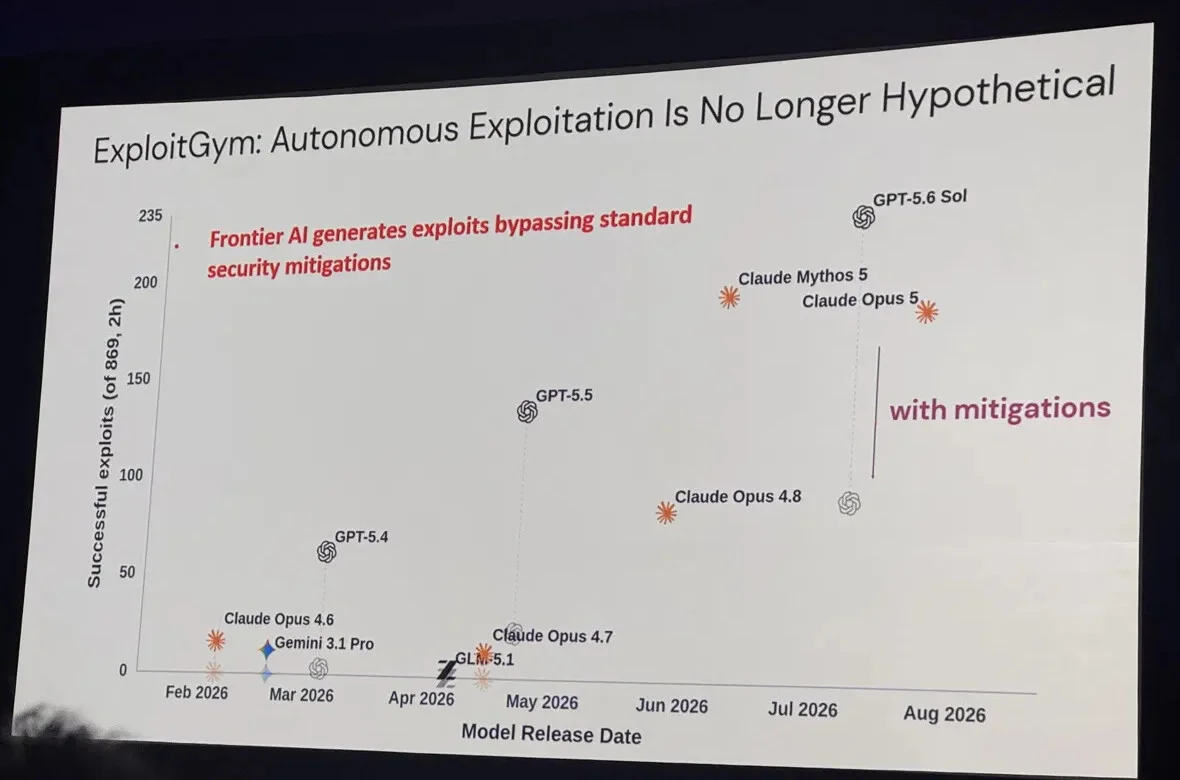
在其ExploitGym测试中,GPT-5.6 Sol在两小时内针对869个目标产出了约230个可运行的漏洞利用程序;即便开启常规安全缓解措施,仍能生成80多个。由于攻击者只要命中一个漏洞即可达成目的,Song主张建设默认安全的系统、引入AI生成的证明,并提到一个用于追踪相关能力的新观测平台。
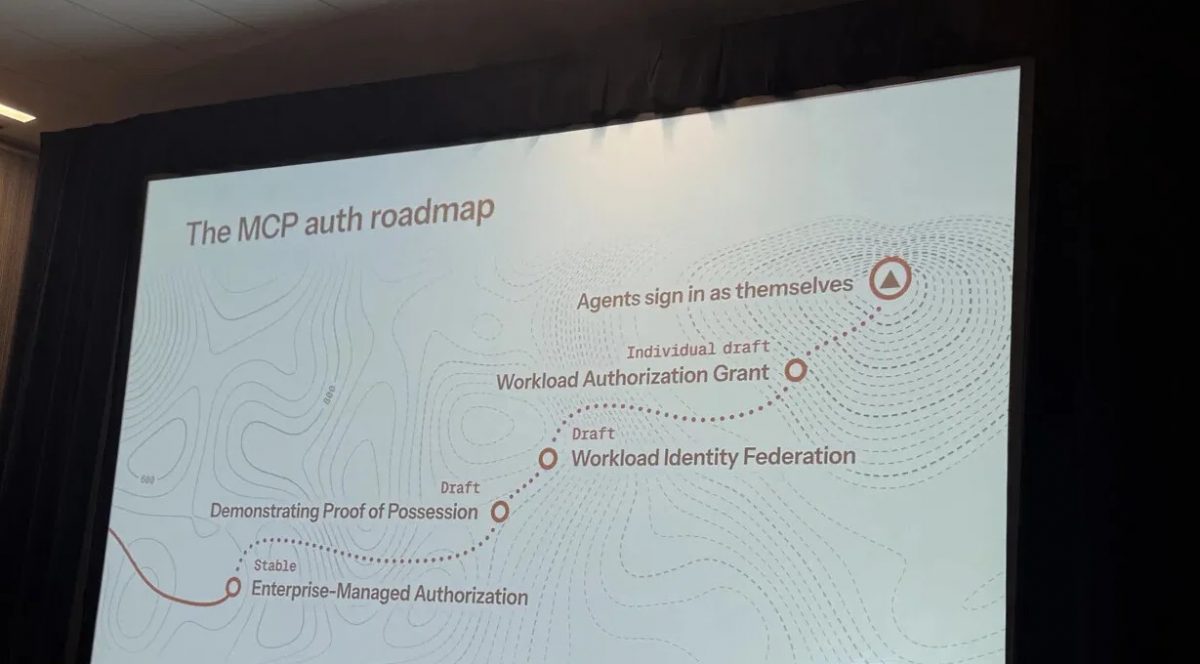
MCP协议首席维护者、Anthropic的Den Delimarsky公布的数据是:SDK累计下载量已达41.7亿次,而大约一个月前这个数字还是30亿次。下载量猛增意味着任何一个安全空缺都会被放大。他说,116个一致性测试场景中约三分之一专门用于测试安全性,企业托管授权能力已在Claude上线,并在其身份验证路线图中被标为稳定状态;持有证明令牌与工作负载身份联合仍处草案阶段,终点是让智能体用自己的身份完成登录。
编码智能体团队周均PR达57个,审查成为新瓶颈
Goose创建者、来自Block的Bradley Axen演示了开源工作空间Buzz:人和智能体运行在同一个频道内。每个智能体都有自己的身份和一份写明归属方的证明,它们能读取频道内容,但私信不可见。该项目已聚集8万个社区、GitHub上获得3.6万颗Star,1.0版本定于11月中旬发布。
GitHub前首席执行官、现任Entire首席执行官的Thomas Dohmke指出,智能体已经把代码审查变成新的瓶颈。他援引行业数据:使用编码智能体的团队每周新建约57个Pull Request,其他团队约为10个。他设想的做法是把智能体会话日志存入Git并与提交绑定,让审查者能够对照变更的原初意图进行核对。
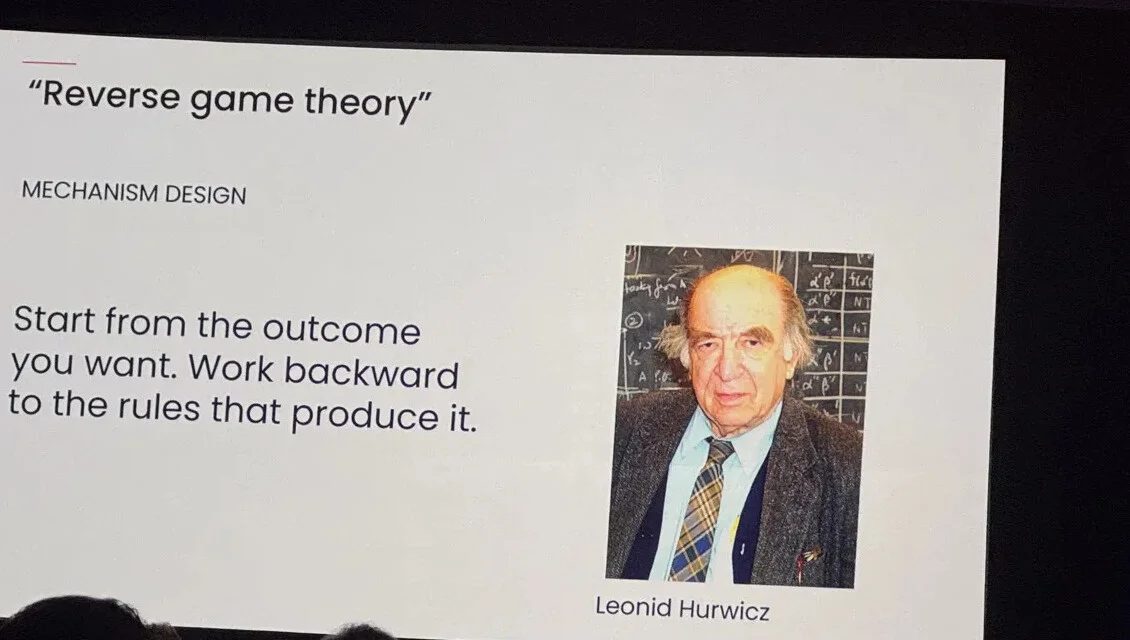
Tim O'Reilly把MCP称作AI领域的“参与式架构”,认为它承袭了Unix的传统。他指出AI经济仍缺乏配套机制,正如Web当年也需要按点击付费的广告与安全支付一样。他给出的答案是机制设计,即“反向博弈论”:从期望的结果出发,反推出能产生该结果的规则。他的结论是,把信任从模型内部移出,转交给协议、网关和可验证的身份体系。
对实际运营MCP服务器的团队,大会上给出的建议相当具体:为每个工具补上注解、控制Schema体积,并为智能体携带自身身份而非借用用户Token做好改造准备。同时也需注意,演讲中部分数据没有公开佐证材料,一些安全扩展还在草案阶段。开发者可通过第一天与第二天的主题演讲直播回看相关内容,也可查阅基金会项目页面获取细节。下一届AGNTCon + MCPCon将于2027年4月28日至29日在旧金山、9月15日至16日在伦敦举办。
小结:AAIF一年内项目由3个增至10个,MCP SDK累计下载至41.7亿次,生态规模增长迅速;但OpenAI、Anthropic、Google各自的接口规范尚未收敛,身份、证明、审计与支付仍被基金会CTO Manik Surtani视为制约开放性的关键缺口。对开发者而言,补齐工具注解、精简Schema、准备好智能体独立身份,是眼下最可落地的三项动作。