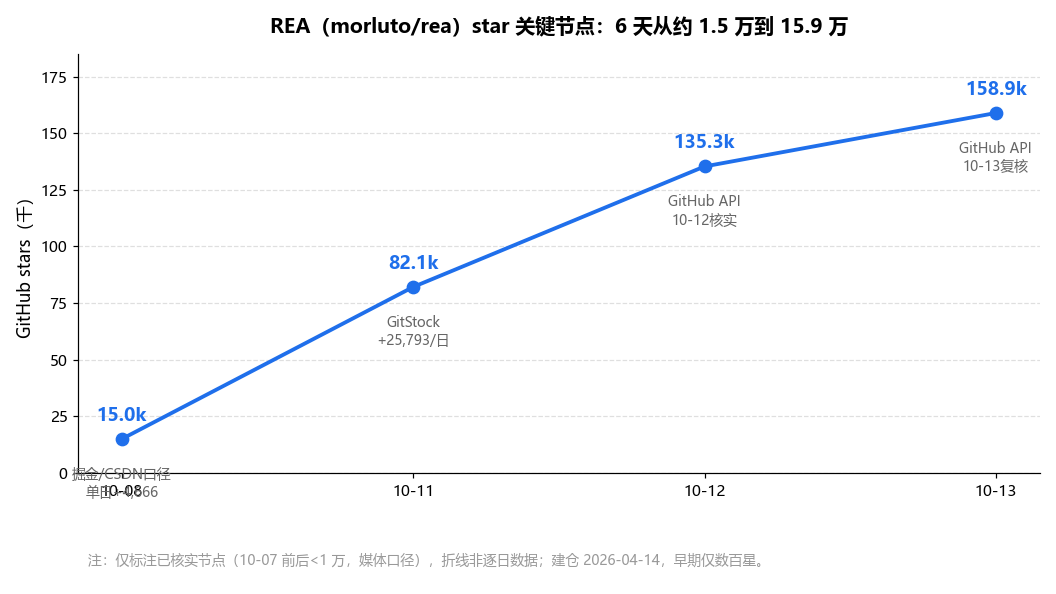
一句自然语言真的能替代几个月的汇编功底吗?REA(Reverse Engineer Anything)给出的答案是:尝试把这件事交给已经装在你电脑里的AI Agent。这个仓库2026年4月14日创建后沉寂了很久,从10月8日起一路暴涨,6天内从不到1万星冲过15万星。
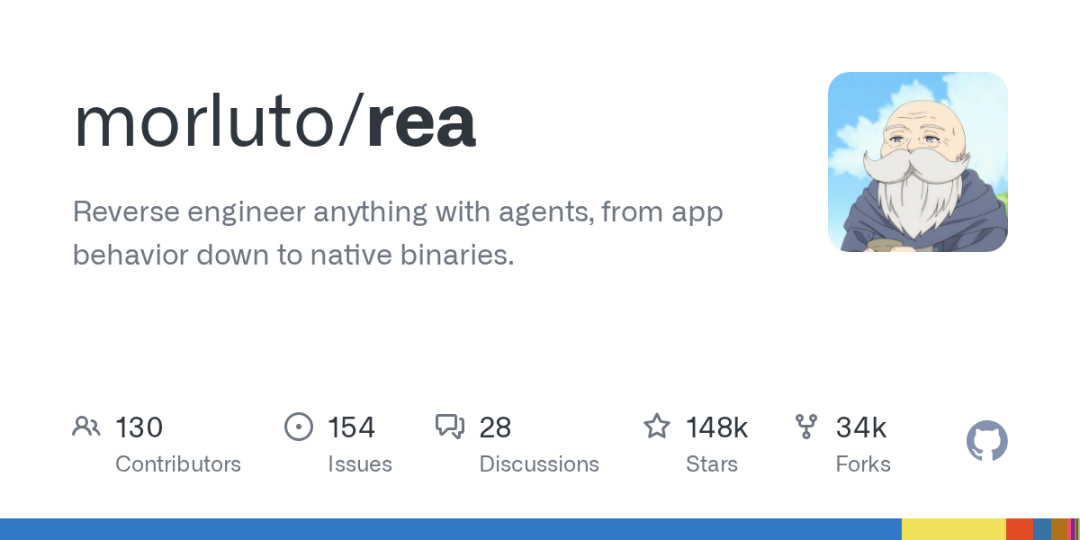
先看核心数字。单日新增4,666星,出自掘金、CSDN当日报道口径;10月10日凌晨登上Hacker News,两天内收获327条评论(按10月12日提取时点计算),同日登顶GitHub trending榜单;到10月13日核对时,仓库已有158,923颗星与36,921次fork,数据来自GitHub API实时口径。
REA是什么:一个MCP把Agent接进逆向工具链
项目的README给出的自我定位是一句话:One MCP for reverse engineering across binaries, applications, and runtime behavior。也就是说,它用MCP(Model Context Protocol,AI Agent连接外部工具的通用协议)把逆向分析工具链交到了Agent手里。
可分析对象被划为四类:原生二进制文件、JavaScript与Electron应用、.NET程序集,以及网站。
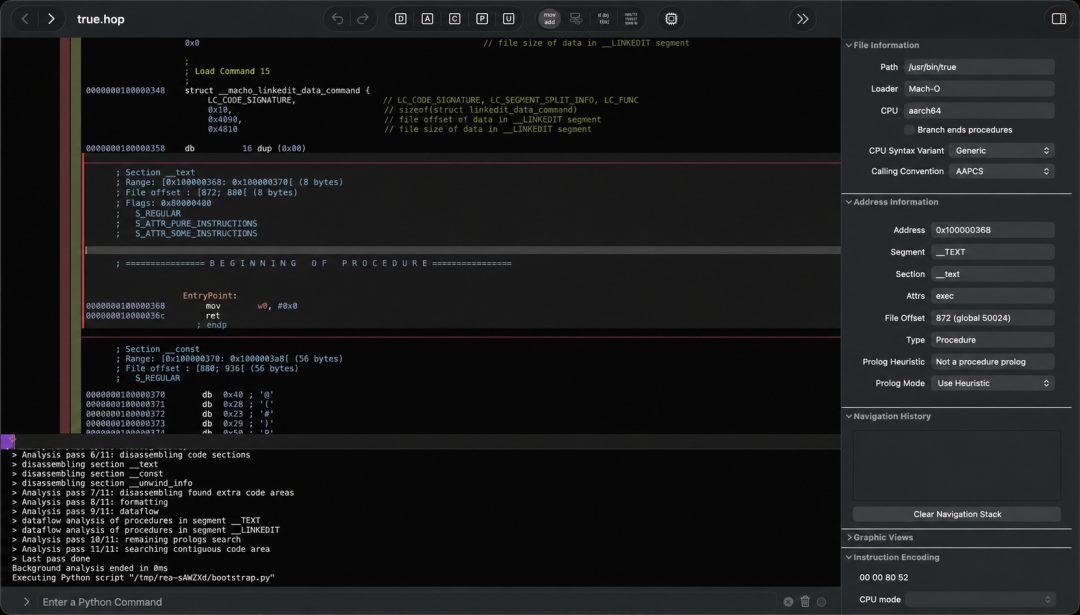
让它与一般「AI反编译玩具」区别开的,是两个工程层面的设计。其一,分析过程在用户本机完成,工具调用由此发起,每项结论都会附上证据与局限,而不是让模型对着二进制文件随意猜测;分析结果途中会经用户的Agent传到模型服务商,对方有其自有的数据政策,这一点写在官方FAQ中。其二,它不与任何反编译器绑定,原生深度分析可在Hopper、Ghidra或IDA中任选其一,setup流程经用户批准后还能代为安装Hopper;纯JavaScript与.NET分析甚至不需要原生引擎,这意味着存在一条不花钱的实践路径。
安装入口只有一条指令:npx rea-agents setup,对应的npm包名是rea-agents,10月13日核对时最新版为6.4.0。支持的Agent覆盖Claude Code、Codex、Cursor、Gemini CLI、Grok Build等主流产品,注册完成MCP与配套工作流说明后重启Agent就能用,终端CLI亦可单独运行。
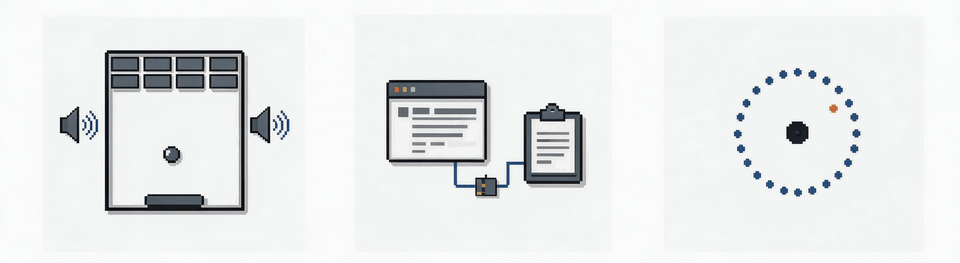
官方案例展示中有三个细节具体的例子:顺着音频调用来逆出「位置→声像」的计算过程,把不完整的伪代码补全成C;用3,205条原始x86测试用例验证,把全部63个编译函数还原到字节级;追踪Electron剪贴板桥,走通renderer→preload→IPC→main整条链路;还原PC-98版《东方永夜抄》的16位指令,重建弹幕环角度计算,并与历史编译器输出比对。需要说明一点,验证这些成果的重建仓库挂在合作者N0zoM1z0名下,也就是说出自与作者同一圈子的复核者之手。这样的精度放在人工逆向社群中同样站得住。
概言之,REA并不是让AI凭空造一个逆向工具,它的作用是把用户手上已有的反编译器,引到Agent能够调用的位置。
327条争论:三种立场相互对撞
REA在Hacker News的首发帖(item 50028275)获得779分与327条评论,留言区并非一片赞歌,而是三种世界观的交锋。
第一条交锋线:闭源已经终结,还是你只买了个阅读器。用户stalfie给出激进判断:「所有已发布软件的源码事实上已开放……到这个时间点为止,闭源不再存在了。」(评论50031550)用户jasomill马上回应:若要真正阻止逆向,更站得住脚的理由是「违反软件许可协议」,但该理由同样能用来反对「把任何文档喂给LLM」(评论50029560)。反过来说,这类「开放」带着一个前提:你付得起Anthropic或OpenAI。拿到手的不等于源码,而是经模型厂商转手的访问权。一旦模型涨价、账号被封或护栏收紧,这扇门随时会关上。闭源并没有消失,变化只在于钥匙从厂商手里转到第三方手里。
第二条交锋线:爱好者失去乐趣,还是「至少它发生了」。用户mjr00追问:当年大家做游戏反编译,目的究竟是让老游戏在现代硬件上继续运行,还是沉浸在亲手用Ghidra逆向的过程里?(评论50030093)若是后者,REA确实在让这项爱好变淡。用户minraws说得更具体:真正令人怅然的不是活被AI抢走,而是「不再有教育意义」——从前亲手写出第10,001个模拟器模块能学到东西,如今更像烧token的重复行事(评论50030644)。反方给出的事实更容易核对。用户hannasanarion表示:「REA的替代品不是手工精修的高质量重建,而是——什么都没有。」(评论50035878)绝大部分软件根本等不来一个愿意手工逆向的人,等待的结局是腐坏与失传。用户walrus01打了个比喻:3D打印机普及之后,依然有人一块块拼乐高(评论50030834)。
第三条交锋线:合规与护栏的真实情形,这一条火药味最烈。用户jonhohle提到一个法律层面的细节:逆向工程能在部分判例中获得fair use(合理使用)保护,靠的是「创造性转化」;借助AI完成逆向并公开结果,可能落入「机械变换」范畴,而后者通常得不到同等保护(评论50039365,作者注明其判断属于美国法域,非律师身份但读过判例)。用户lifeisloving措辞更尖锐:「用LLM不是clean room(洁净室隔离),只是IP洗白。」(评论50029264)护栏方面的实例同样直接。用户hxugufjfjf对比称,OpenAI的模型会「先帮你干完,再突然封号」,Anthropic则全程触发safeguard、但从不封号(评论50033134)。用户areoform说,自己仅是在讨论DMCA例外条款,就被模型标记成「网络安全敏感话题」(评论50028478)。正面例子也存在:用户SyzygyRhythm把Windows远程桌面客户端的二进制交给Claude,半小时内修好困扰自己近十年的两个bug,并把prompt与完整对话记录一并公开(评论50030714)。较真者随之出现:有人指出「NOP掉一个调用」严格讲不能算「修好了bug」,这场辩论本身就颇有代表性。
通读327条评论可以得到一个印象:入行门槛确实垮了,可是依赖同样换了对象,边界也没有消失,没有任何一种简单叙事能把它一网打尽。
合法与不可为:官方在README里划好了线
提到逆向,多数人的第一印象是灰色地带。REA特别之处在于,自身就把可做与不可做的界线写进了README。两段原文值得照录:
REA is for lawful research, education, interoperability, software preservation, and analysis of software you own or are authorized to examine.
Cracked copies, stolen keys, unauthorized key sharing, and bypassing license restrictions are not authorized.
换言之,合法研究、教育、互操作、软件保存,以及分析自己拥有或获授权审查的软件,属于五类被认可用途;破解副本、盗取密钥、擅自分享密钥、绕开许可限制,则属于四类明确禁区。项目还专门声明,这一立场覆盖REA的全部版本、发行渠道与运行平台。到10月13日核对时,仓库仍在正常更新,当天还产生了新提交。它从第一天起就把自身定位为「研究与保存工具」,而非「破解外挂」,这在逆向工具中并不常见。
有一条容易被人忽视:商业反编译器(IDA Pro、Hopper、JEB等)各有其许可证约束。REA并不附赠任何工具授权、密钥或激活权益,使用者要自行合法获取;官方立场是破解版与偷来的密钥都不在授权范围内。
零成本上手路径与三个不能踩的坑
先给出结论:不花钱就能跑通完整流程是可行的。全部按官方README与官网guides操作,步骤如下。先是安装Node.js,执行npx rea-agents setup,按提示挑选自用Agent(Claude Code、Codex、Cursor、Gemini CLI、Grok Build等),看清楚它改了什么配置,批准,然后重启Agent。
其次,用一句自然语言作为开场,README给出的样板是:「搞懂Notes应用里搜索是怎么做的,把证据给我,再给我的项目做一个类似的。」把Notes替换为自己的目标即可,前提仍不变:目标必须是自己拥有或获授权分析的软件。
想对原生二进制做深度分析,就再补一个反编译器:Ghidra开源且免费,Hopper提供演示模式(官方FAQ提到首次运行可选demo mode),IDA也有免费版本IDA Free;若只想先试JS、Electron或.NET分析,则什么都不用加。
第一坑是山寨仓库。热度起飞后不久(10月11日,也就是HN登顶的第二天),便有人抢注了名称相近的仓库,描述里堆积着「6.3.0 Official free download」这类版本号关键词;10月13日核实时该仓库已经404,只在他人克隆仓中留有痕迹。要认准三个官方来源:github.com/morluto/rea、rea.tools,以及npm包rea-agents。
第二坑是版本号话术。正经npm包不会把free download写进自己的简介,看到这种描述基本可以判定是SEO堆词,直接改道即可。
第三坑是边界自检。动手之前先问自己:这款软件我拥有或获授权了吗?若回答是否定的,就要回头去看上一节列出的红线条目。
别忘了一个更长远的机会:重做反编译器本身
评论区里颇具价值的一条来自用户userbinator:「别忘了你也可以用AI来写或改进反编译器本身。等你有了足够好的反编译器,就不必再持续依赖模型了。」(评论50038962)REA带起的焦虑是「AI将取代逆向工程师」,但评论中不少人指出,它留下的最大机会其实在另一处:把逆向工程的工具基础重新打磨一遍。好的反编译器会一直留在那里,不受某一家模型订阅价格起落的影响。
作者的经历同样值得一提。Morluto不是暴得大名的短线玩家,他的GitHub主页上放着面向上作Agent的纯数学库与Lean形式化工具,并且与长期合作者N0zoM1z0一起,宣称解决了悬置33年的埃尔德什(Erdős)问题#81。谨慎起见必须指出:该问题官网眼下收录了4个证明主张,尚无正式证明陈述,Morluto出现在「形式化进行中」的名单里。也就是说宣称解决、形式化仍在路上。但这条「用AI工具去啃硬问题」的路径和REA属于同一个叙事逻辑:Agent带着证据做事,人负责提出问题与守住边界。
数据与引用出处(核对日2026-10-13):GitHub API实时数据(含创建时间、star与fork数);npm registry的rea-agents v6.4.0;REA官方README、DISCLAIMER、FAQ文档(github.com/morluto/rea);Hacker News item 50028275的全部讨论(2026-10-12经由Algolia API抓取,留言编号列在各段之中);GitHub官方仓库预览卡(opengraph,2026-10-13抓取);星数爆发时间线参考掘金、CSDN 2026-10-08的报道以及GitStock 10月11日、10月12日榜单;埃尔德什问题#81的状态对照erdosproblems.com官网口径(2026-10-13核对)。据InfoQ此前报道,MCP协议正被越来越多开发者工具采纳,成为Agent调用外部能力的通用接口,REA是该趋势在安全研究方向上的一次落地。
小结:REA用158,923星、36,921 fork的成绩证明了一件事——把Agent接到现有逆向工具链上,能让原本需要长期积累的分析工作变得触手可及。但项目在README中同时划定了五类合法用途与四类禁区,提醒使用者技术与合规仍需各自作答。工具能帮你把门推开,是否踏入、以何种方式踏入,以及最终由谁承担后果,依旧取决于人自己。