Epoch AI于10月29日发布的报告显示,智谱推出的GLM-5.3在一项安全研究中连续攻破了Firefox的六个版本,平均每个版本的破解成本约为1000美元,整项研究花费超过了10万美元。漏洞利用的方式是让网页读取本地文件,随后把读到的内容向外传出。
这套方法是否灵光随后被进一步检验:研究者用同样的手段去攻击Chrome,耗资约10万美元,却没能成功。
六个版本零失手,单版成本千美元、最快12小时
来自Epoch AI的记录显示,这次被依次攻陷的版本是Firefox 156.0、156.0.1、157.0、157.0.1、158.0和158.0.1,时间横跨9月17日至10月26日。整个过程中允许使用的时长上限为48小时,最好的一次结果仅花12小时便完成突破。
该项目能被粗略折算出一个小量级的人力成本:每小时约83美元,这意味着在最快的那回实验中,一个开源模型每小时的花销接近一杯星巴克的价格,却被用来挑战一台全球数以亿计的用户都在用的浏览器。
不是偶然,是补丁发一次就被打一次
更难被忽略的并不是第一次就突破火狐,而是一边修复一边继续被模型找到新缺口。报告称,GLM-5.3抓住的是所谓"补丁窗口":每当Mozilla堵完漏洞、把新版本往外发,模型很快就会在其他位置把可乘之机找出来。六轮版本更替,确实换来了六场同类成功。
整条链条还与一个未被公开过的沙箱逃逸漏洞完成了接力,对此该逃逸缺陷直到10月27日推出的Firefox 159.0中才被彻底修补。研究过程还说明了若干界限:实操者收获取的便利集中在本地文件读取与外发环节,并没有借此拿下任意代码执行能力;参与了测试的模型提供方系统始终放行了此类需求,其中也包含了智谱自己在内;以这款被测浏览器计,其全球仍保持活跃的用户群体超过2亿人;后来越发紧迫的信号则是,Firefox与Chrome均已收缩到每周发布新版本一端。
同样打Chrome没成功,因为效果与成本并未同步
在这一部分观测数据面前,Epoch的措辞相当审慎。提到在同样的预算和观察区间里对Chrome没有得手,并不表示Chrome从根本层级上就显得固若金汤,它所能传递的是在这一限定条件下没有可用的验证轨迹。
较为在意义之上不易忽略的反差当属成本方面:同一种策略用在Chrome上砸下了接近10万美元仍无进展,凭此比较来看,在围绕火狐单个版本取得的一次成功中付出的代价也显得无关紧要了一些,勉强再拿出数字呈现对照时,这大约等同于前者单价的100倍。
与数字比例相互支撑的可考量之处是小节拍上的差距。回想当年的相关问题研究,PHP 曾给出过一个更极端的案卷,说漏洞修好后不足6个小时针对特定攻击的构筑对策就已露出。浏览器的行为随着攻击步调的提速得以顺势加速,从常规数周切换成每周推出已经成为对这种压力的正面回复。
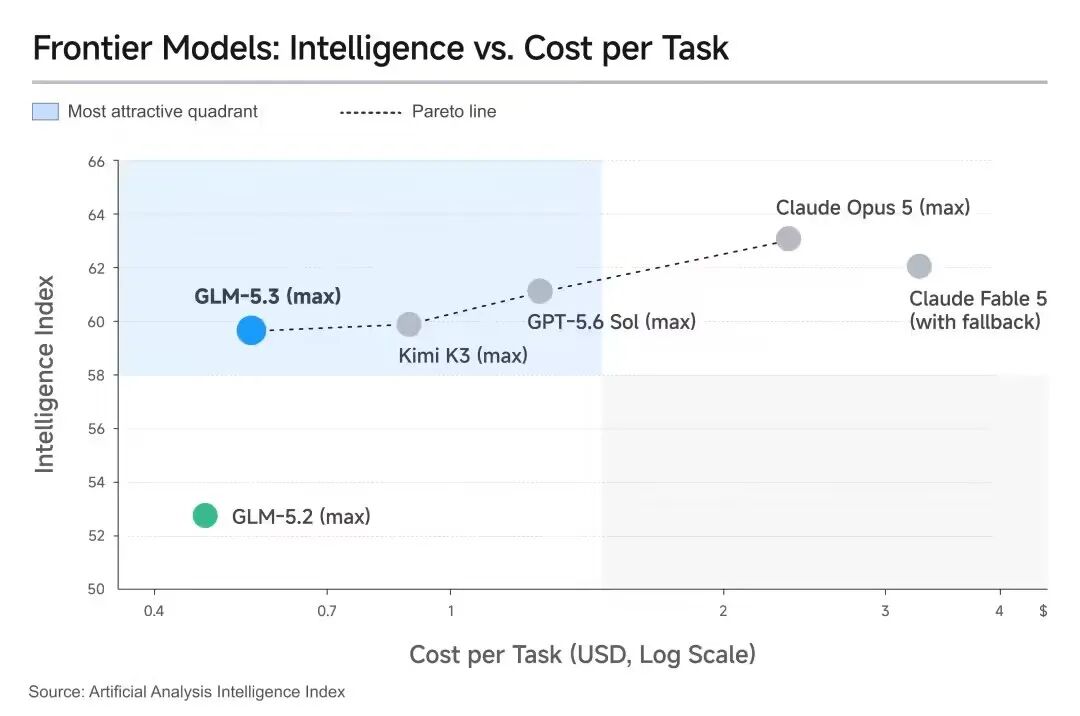
至于GLM-5.3本身存在哪些能力,它是智谱于8月发布、8月28日公开开源权重的版本,题材主要落在复杂程序设计、智能体使用场景与加强网络安全本身防护等环节。根据官方早先对外公开的信息来看,它在 Artificial Analysis Intelligence Index 基准评测拿下了60分,与该领域的多家主流封闭云端体系齐平。
数据集维度还照出了一条更加远程的危险信号版本谱系:报告指出,月之暗面和旗下的Kimi K3.1 Pro相比之下很可能具备更优越之处。该公司在10月23日开放了K3.1 Pro 的应用程序接口访问业务,似乎同时筹备在11月上旬释放该版本的技术权重文件。
同为具备安全风险的开放路线,三条分岔影响提示
在这类测试过程中并非只有单独一组场景可供对照,结果揭示出了一整片来自现实运行的背景土壤。就在同一个"拒绝协助"的词条出现了预警空白那一此刻。Epoch 的实验同时使事情的一部分方向得到显影——这部分报告毫不含混,且对被测试的所有提供对象都给出了不可回避的通判。原本字句曾落在"智谱并不例外"的断言可和上面的结论、并列状况见实难被完整归责于一家。被开源向世界开放释放的那个模型的同样一柄刃上端,有时也能瞬间避开所有的防范语境。
放在读者实景语境里便带出来三个贴近实际的信号提示。最首要的定义,是该名为"防护上网安全"的那种功能及其真实可能变成实质性用来模拟进攻的两件工具之间并没有可靠的界碑。某段刻意锻炼的善意发现配置就可以转瞬即逝摆出供人为攻击功能的功效场景来。其次,权重的开放代表不存在可以彻底拦住其对外流通的措施。最后结论停在有关研制生产及分发一线的广泛反映上来,软件侧地修补节奏已被抬升为中心安全准则之一。发版变慢,替用攻击算力窗口的依据存在被加重了的下限考虑。
报告整缩式的语气侧面支出一道观点:"模型跟踪敏感漏洞识别速度和补丁进入发行节奏正在追其逼来、出现近似反合之演变状态的数据链路"。若要依原完整推测反向映射轨迹,那这一点所包含的判断实质恰好藏在文中引用的原短语中就能发现。
日常操作四环提醒清单不可越过的小界线与监督
这项事件使普通消费者与开发团队能看到几个不同程度的侧点朝向。对使用上网设备者来说,最能够现在就动手也至少少留一个漏洞抓手的位置落在落实常规的浏览器升级。10月27日的Firefox 159.0中完成适配,属于当时那个快照下一一都清晰缝上的一次过孔。如果卡在Ubuntu 26.04的环境中,发行默认设置是以 Firefox 为主的,笔记本端或后置数据中心版本装置可去齐段性地实施。
工程一侧适合把"按星期推送"与补丁之间暴露时间进行监测的两项措施确立为标准自动化流程列。很多既有团队拟定好的补丁流式按月才轮转的,回顾之下显得过于缓急不便,相对于追赶攻击的研究们显得局限在下行线的时间拉长了?
第三类负责对外开卖大机器本体的供方通过该评估再度遇得一句话。纯在口头上用"事先落实防护测试"来宣布合乎要求变得不够严谨。如今这轮实验的具体手段已经呈现过了现有生成措施的规则。他们在应对引导型不安全述求的时候就明显存留着失手处和极大放宽者;几乎每一项被包含的那些最火热的机器人系统眼下没有某一策拒绝协助。”