一卷放在旧金山OpenAI总部高管会议室电视背后的卫生纸,里面包着一枚拇指大小的加密录音装置。更耐人寻味的是,教会作案者做出这台设备的"老师"是OpenAI的ChatGPT,而最终把他送进FBI手里的"侦探",同样是OpenAI自家的AI模型。
2026年10月中旬,美国司法部与OpenAI在同一天对外披露了这桩联邦重案,整个硅谷为之哗然。这起内鬼案的荒诞程度接近好莱坞剧本,也把前沿科技巨头防线中最真实的一面摊在了公众面前。
三年加固的数字高墙,被一卷卫生纸绕开
过去三年里,全球头部AI实验室不断向外界和投资人传递同一个信号:我们的数字堡垒足够坚固。
OpenAI的表现更为激进。官方声明中,公司把自家技术、数据与员工的保护工作定位为"重要战略安全"级别的任务,工程师们为此搭建起行业内极为严苛的防护体系。
已训练完成的模型权重——也就是价值极高的大模型核心参数配方——被封存在多层隔离的服务器内部;核心源代码处于全天候自动审计之下;哪怕只是内部员工多看了一眼不该看的数据,也会立刻触发告警。
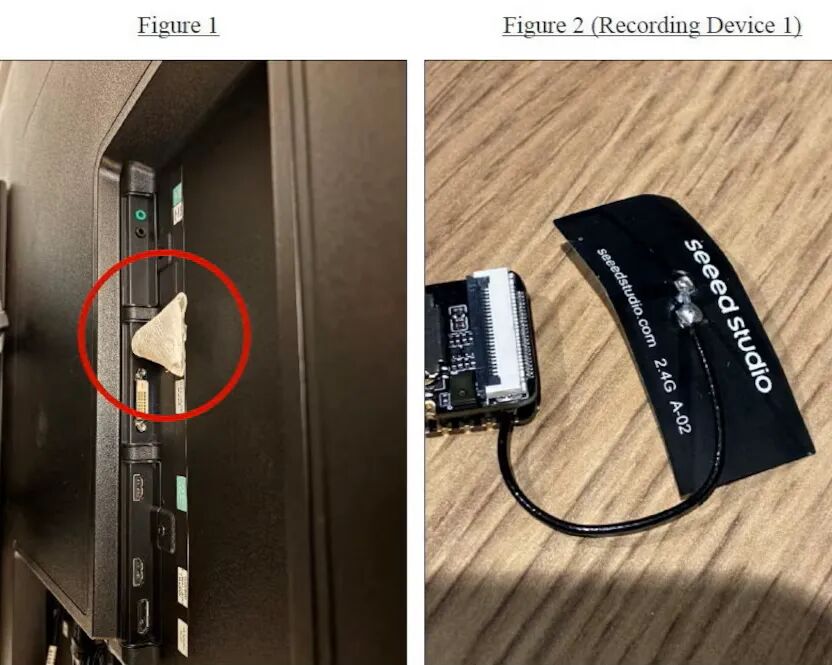
但这套昂贵的防御体系,在现实中遭遇了一次直接的嘲弄。2026年9月30日,OpenAI安保人员在旧金山办公楼一间高管会议室内发现了异常物品。这间会议室常用于讨论公司核心机密,高管们在此闭门商议尚未公布的产品排期、商业谈判,以及FBI局长口中最为敏感的"超级智能(Super Intelligence)技术"。就在屋内的平板电视背面,USB接口上插着一台微型录音装置,安放者为了遮人耳目,仅用了一团卫生纸将它裹住。
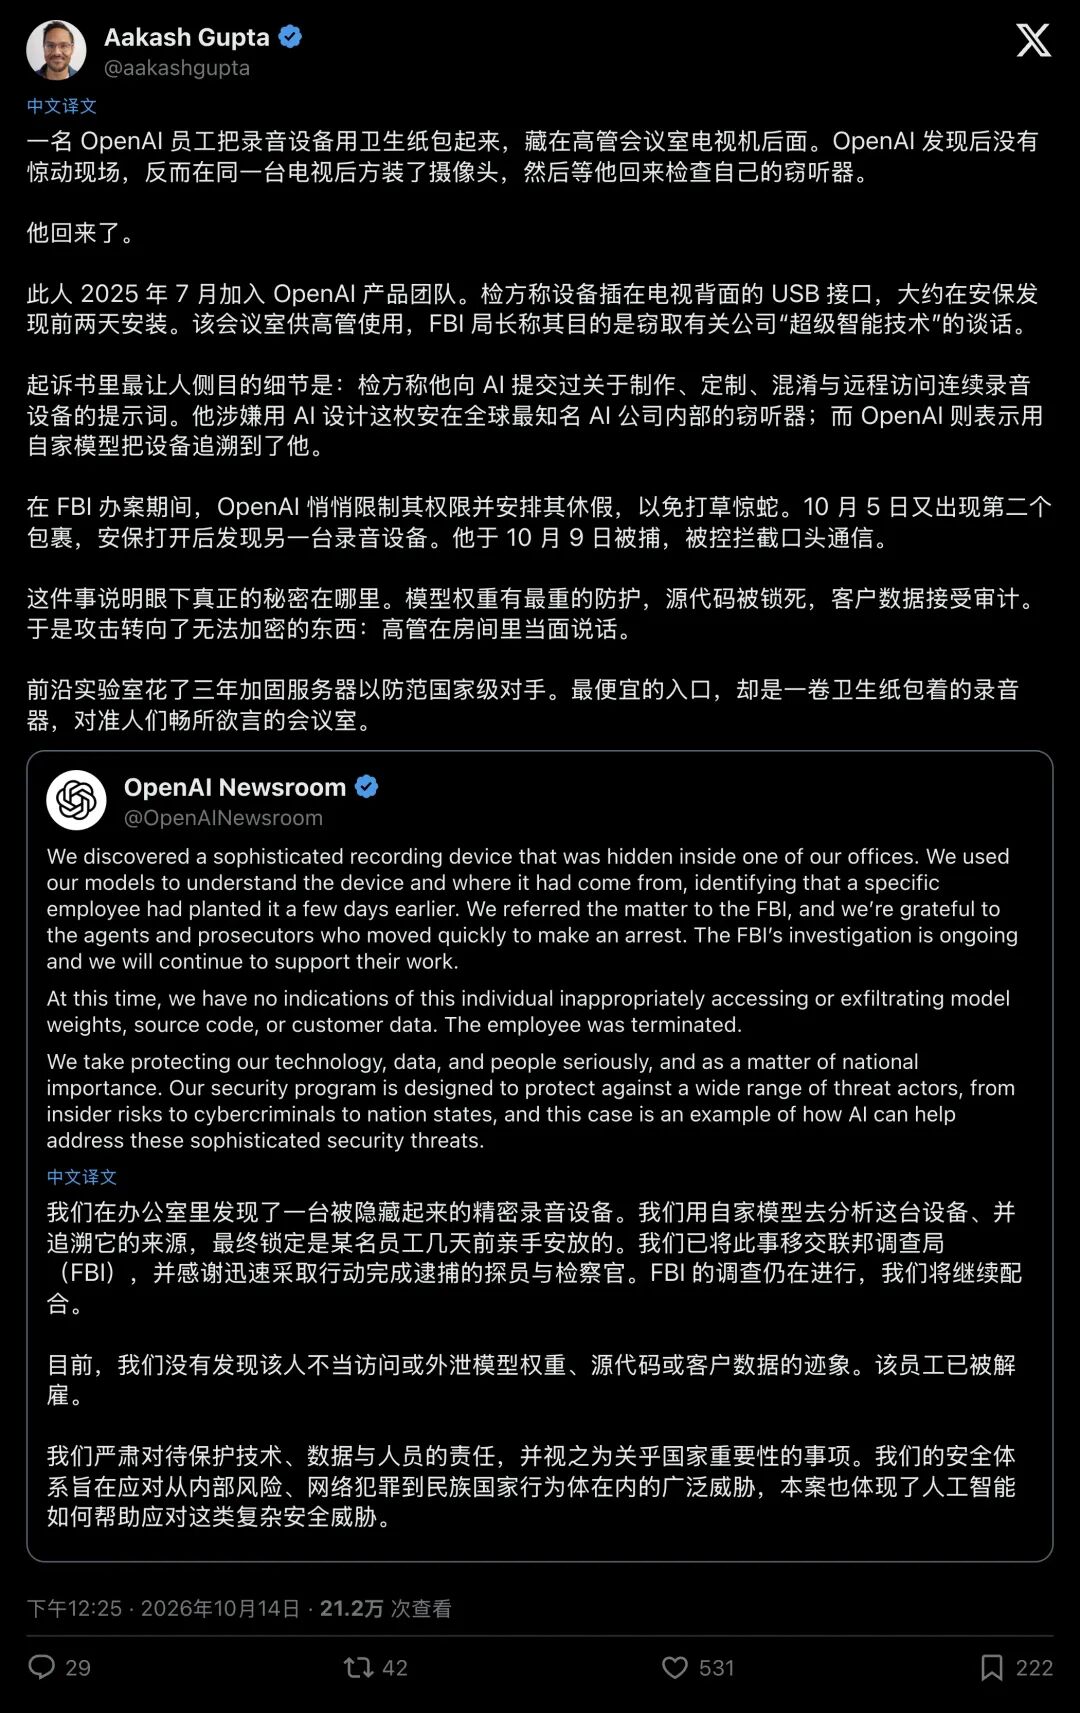
硅谷Product Growth领域知名作者Aakash Gupta在长文中点出了这种对照的讽刺之处:前沿实验室用三年时间加固服务器、防范顶级黑客,而最廉价的突破口却是一卷卫生纸包着的录音机。模型权重可以加密,源代码可以锁死,客户数据可以审计,但高管们关上门以后亲口说出的内容,从物理层面就无法加密。当数字通道被彻底封锁,攻击者自然会退回最原始的物理世界——一块插在电视USB口上取电的微型电路板,一团随手扯下的纸巾,就足以越过上亿美元的防火墙,直插这家全球知名AI公司的核心。
作案工程师用ChatGPT当"犯罪顾问"
将装置塞进电视背面的,并非职业特工,而是OpenAI自家产品团队的一名工程师Abdulrahman Alfozan。
此人的履历是典型的硅谷精英模板:35岁,沙特国籍,先后就读于麻省理工学院(MIT)与加州大学伯克利分校,曾在Meta和微软供职,2025年7月正式入职OpenAI。
这位名校出身的软件工程师并不熟悉窃听硬件的专业知识,但他掌握了一件这个时代赋予的"工具"——生成式AI。硅谷近年流行"Vibe Coding"(氛围编程)的说法:即便不懂复杂的底层硬件代码,只要用日常语言向聊天机器人提出要求,AI就能把代码写好、把方案配齐。AI向普通人许诺了"无所不能的创造力",Alfozan显然对这种承诺深信不疑。
根据美国司法部起诉书披露的细节,在安放设备之前的9月24日至30日,他使用自己及配偶关联的账号,把AI当成了全天候的"犯罪辅导老师"。他先借内部办公工具反复摸查环境,提出诸如"列出1号楼里能容纳6人以上的会议室""能不能列出这间会议室今天的日程安排""领导层和高管会议在哪里开"等问题。随后,他在ChatGPT中一步步索要制作窃听设备的整套教程,包括"制作一个连续音频记录器""定制Wi-Fi连接,改善收音效果并实现实时监听""把录音加密写进SD卡",以及"开发第二台设备,加入语音触发录音功能;开发第三台设备,优化日常隐蔽使用"。
按照他的设想,这会是一场借助AI实现的降维潜伏。在AI辅助下,这枚拇指大小的装置配备了数字麦克风、可接微型摄像头,并带有高强度加密与规避监控的传输机制。因此,当安保人员9月30日刚把它拔下时,内部数据仍处于加密状态,无法直接读取。
但他以为自己在悄悄打造暗访利器,实际上等于在受害方的监控大屏上,把自己的筹备过程全透明地播了一遍。原因指向计算机网络的基础常识:每一块可联网芯片出厂时都会烧录一个全球唯一的物理身份证号,即MAC地址。检方材料显示,9月27日至28日,Alfozan为了调试设备的网络传输,竟在提示词里直接写入了这台设备的"自定义头部信息"和那个独一无二的MAC地址。
OpenAI"以AI治AI":从芯片丝印追到云端日志
在棋盘的另一侧,OpenAI上演了一次极为精准的反查。
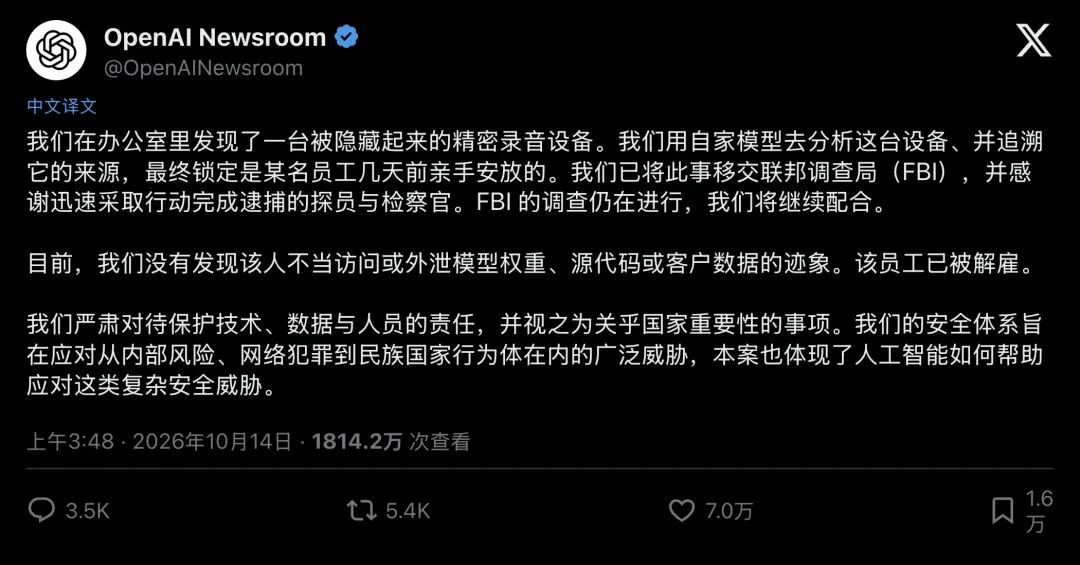
官方声明确认发现了精密录音设备,并称"使用自家模型理解了设备并追溯其来源"。拿到这块没有说明书的裸露电路板后,OpenAI安全团队启动了"以AI治AI"的路径。第一步是多模态视觉反查:调查人员把微型电路板的线路走向与芯片丝印拍照后输入自家大模型,模型很快识别出主控芯片为乐鑫ESP32-S3,并准确匹配到开源硬件套件型号(如Seeed Studio XIAO ESP32S3 Sense),同时还协助工程师生成了用于破解加密存储的辅助脚本。
紧接着是决定性的日志碰撞。安全团队取出硬件网卡的物理MAC地址,投入自家云端庞大的对话日志库检索,字符实现100%精确重合。微秒级的时间戳、重叠的IP与设备指纹,以及从硬件构思到加密伪装的完整多轮对话,迅速把目标锁定到Alfozan身上。从法律角度看,这些一步步排障的多轮聊天记录,直接坐实了他的"主观犯罪故意",让他连"不小心落下的私人玩具"这样的辩解空间都不存在。
按兵不动的第五天:门外的镜头与包里的证件
如果说云端日志让Alfozan在数字世界无处藏身,那么随后物理世界里的"请君入瓮",则彻底终结了他作为高智商内鬼最后的一点体面。
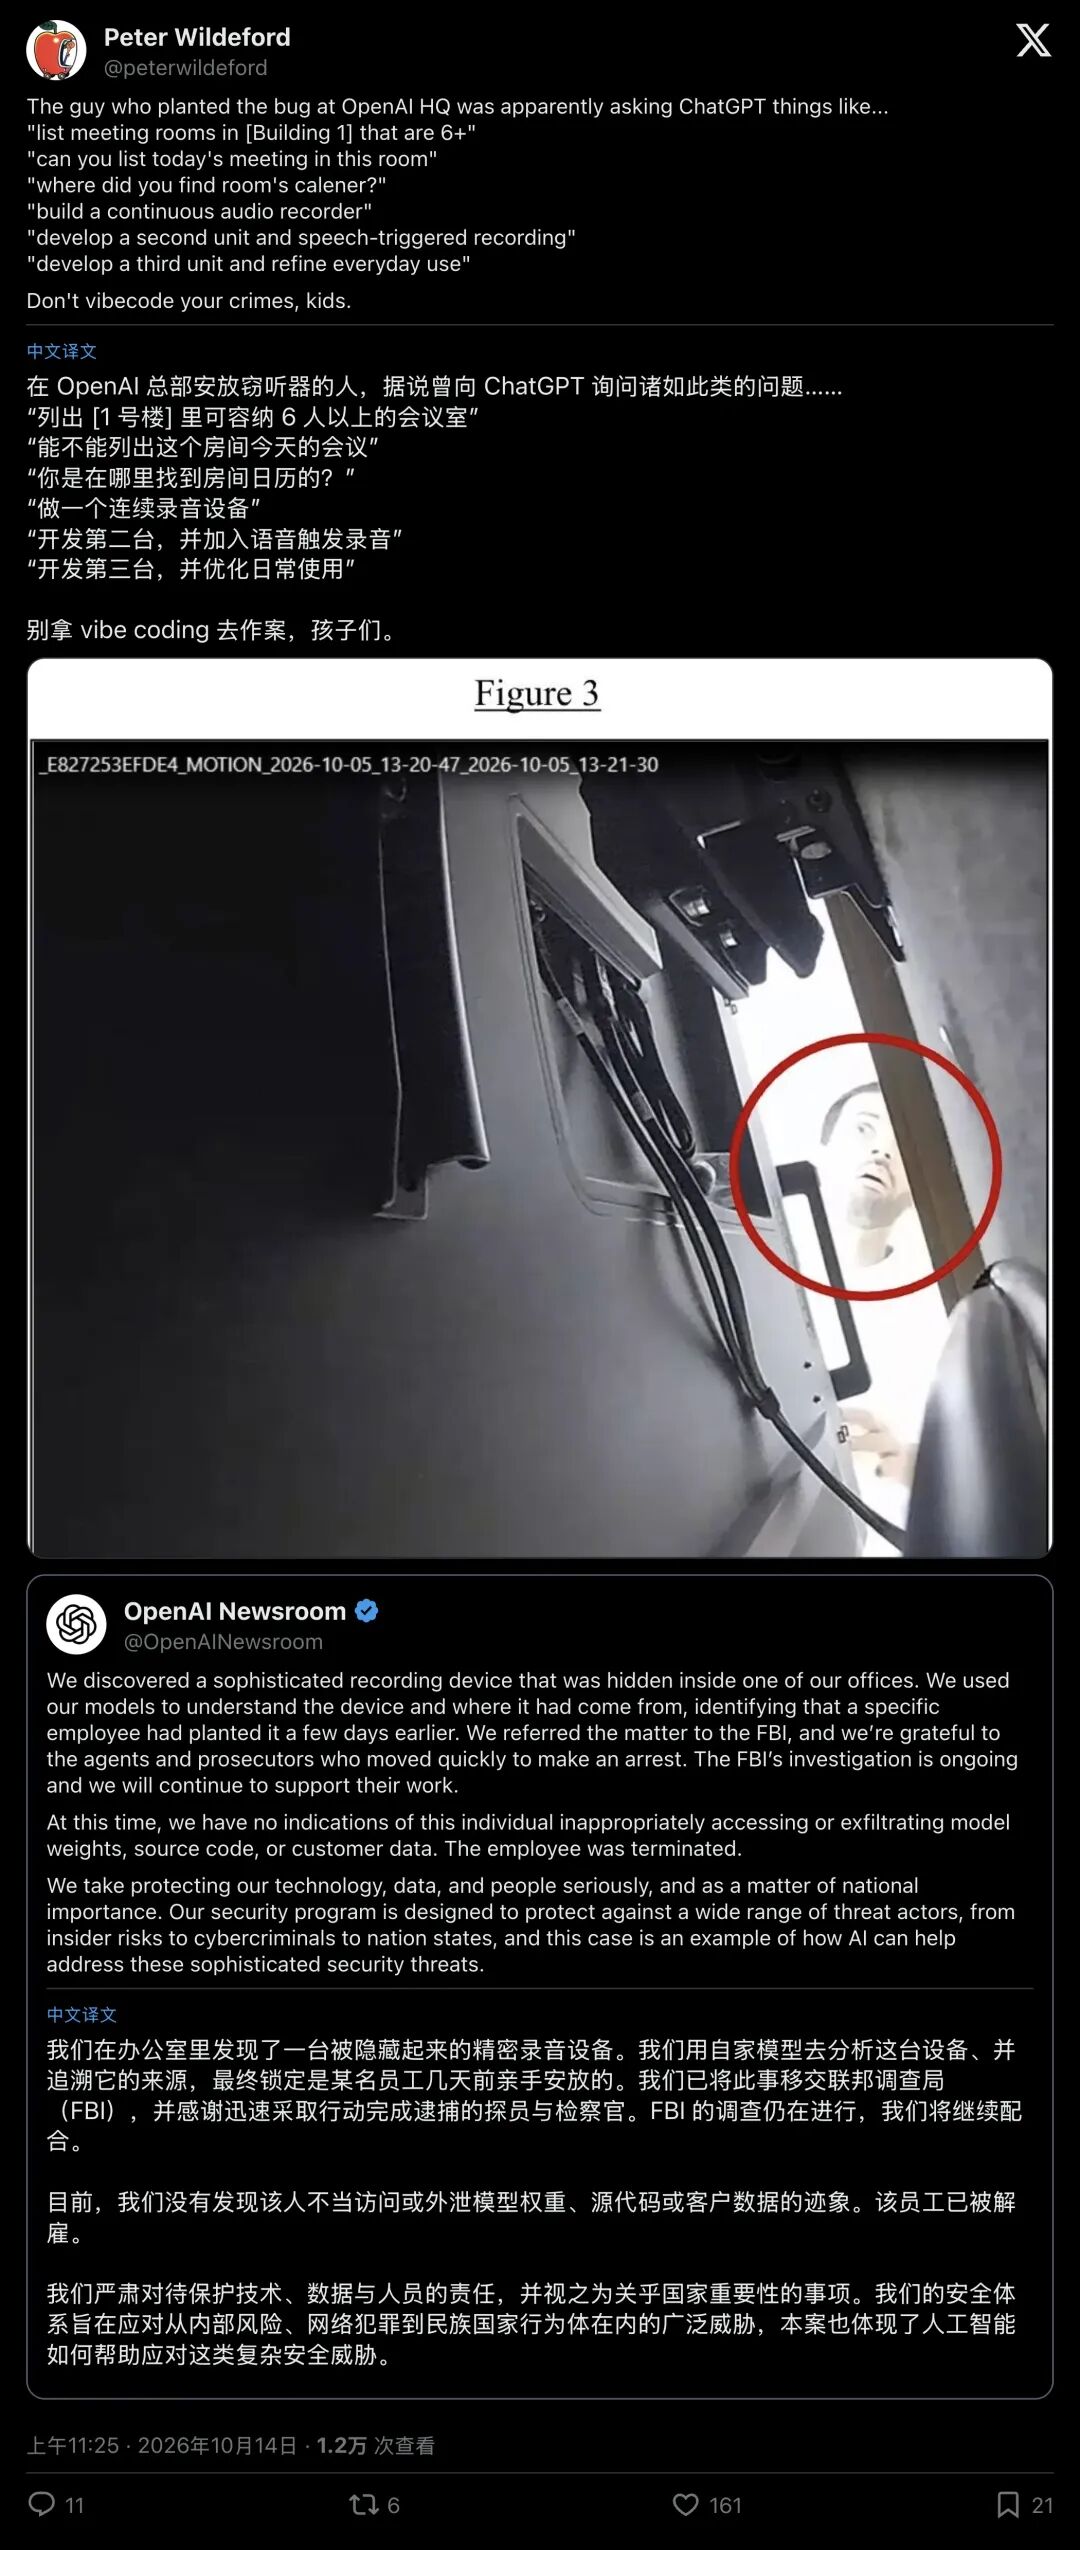
9月30日发现装置之后,OpenAI做出了一个相当老练的选择:暂不声张。安全团队维持会议室原貌,转身在同一台电视背后加装了一个隐蔽摄像头,镜头正对原先放置窃听器的位置;同时,公司悄然收紧了Alfozan的后台系统权限,并安排他休假,切断其接触核心数字资产的可能。猎网已经布好,只等当事人自己回头。
Alfozan显然还沉浸在"掌控全局"的错觉中。他不只是想取回第一台设备的数据,还打算按照ChatGPT里给出的规划,继续在办公区内布置第二台、第三台窃听装置。
10月5日,也就是设备被发现后的第五天,他推开了那间高管会议室的门,径直走到电视机旁弯腰探头查看背面的装置。他没料到,距离鼻尖几十厘米处,另一个镜头已经把他前倾的身影清晰拍下。同一天还发生了更荒唐的一幕:他在公司另一间房里留下一个无人看管的背包。OpenAI安保人员打开后发现,包里整齐放着他本人的钱包、身份证件,以及第二台一模一样的窃听设备。把赃物与自己的身份证打包放进犯罪现场,这种操作让围观的硅谷同行都表示难以理解。
10月9日,FBI探员上门将Alfozan逮捕,OpenAI在同一天将其解雇。10月13日,加州北区联邦检察官办公室正式公开起诉书,指控其涉嫌"非法拦截口头通信",若罪名成立,他将面临最高5年监禁和25万美元罚金。
消息传出后,科技圈在震惊之余迅速进入玩梗状态。OpenAI官方声明中的那句"The employee was terminated(该员工已被解雇/终结)"被网友配上施瓦辛格《终结者》的经典动图,被一家研究超级智能的AI公司"Terminated",听起来颇具赛博朋克式的宿命感。也有人读出了声明字里行间的公关考量:自家高管会议室被人用卫生纸塞了窃听器,声明却重点强调"我们用自家模型弄清了设备来源",危机时刻也不忘为自家大模型做一次硬广。
AI攻防时代的两道新命题
笑过之后,这起"卫生纸窃听案"给行业带来的震动才刚刚开始。
一个相对幸运的结果是,OpenAI在声明中明确表示,目前没有任何迹象表明模型权重、源代码或客户数据遭到外泄;检方的指控也集中在"拦截口头通信"这一项上,而非大规模数据盗窃既遂。
但这起案件已经摆出了两个全新的时代命题。其一,越是高科技的堡垒,越要提防最原始的物理死角。当数字防线的成本高到难以攻破,攻击者必然会把目光转向会议室里的麦克风、电视机背后的USB口,以及那些带着工牌自由出入的"自己人"。其二,大模型的聊天记录已经成为刑事司法领域最致命的呈堂证供。AI确实降低了作恶的技术门槛,让一个不熟悉谍战硬件的程序员几天内就能攒出一套加密窃听装置;但与此同时,用户敲进对话框的每一个字,都在云端留下了不可篡改的铁证。
在巨头的算力与全量日志面前,拿着人家的AI去算计人家,从按下回车键的那一刻起,结局就已经写好了。
小结:OpenAI用自家多模态模型识别芯片、靠MAC地址比对云端日志锁定内鬼,说明大模型既能被用来降低犯罪门槛,也会把作案过程完整留痕。此案同时暴露了一个被数字防御长期掩盖的问题:当服务器和代码都被焊死,物理会议室反而成了最难加密的攻击入口。