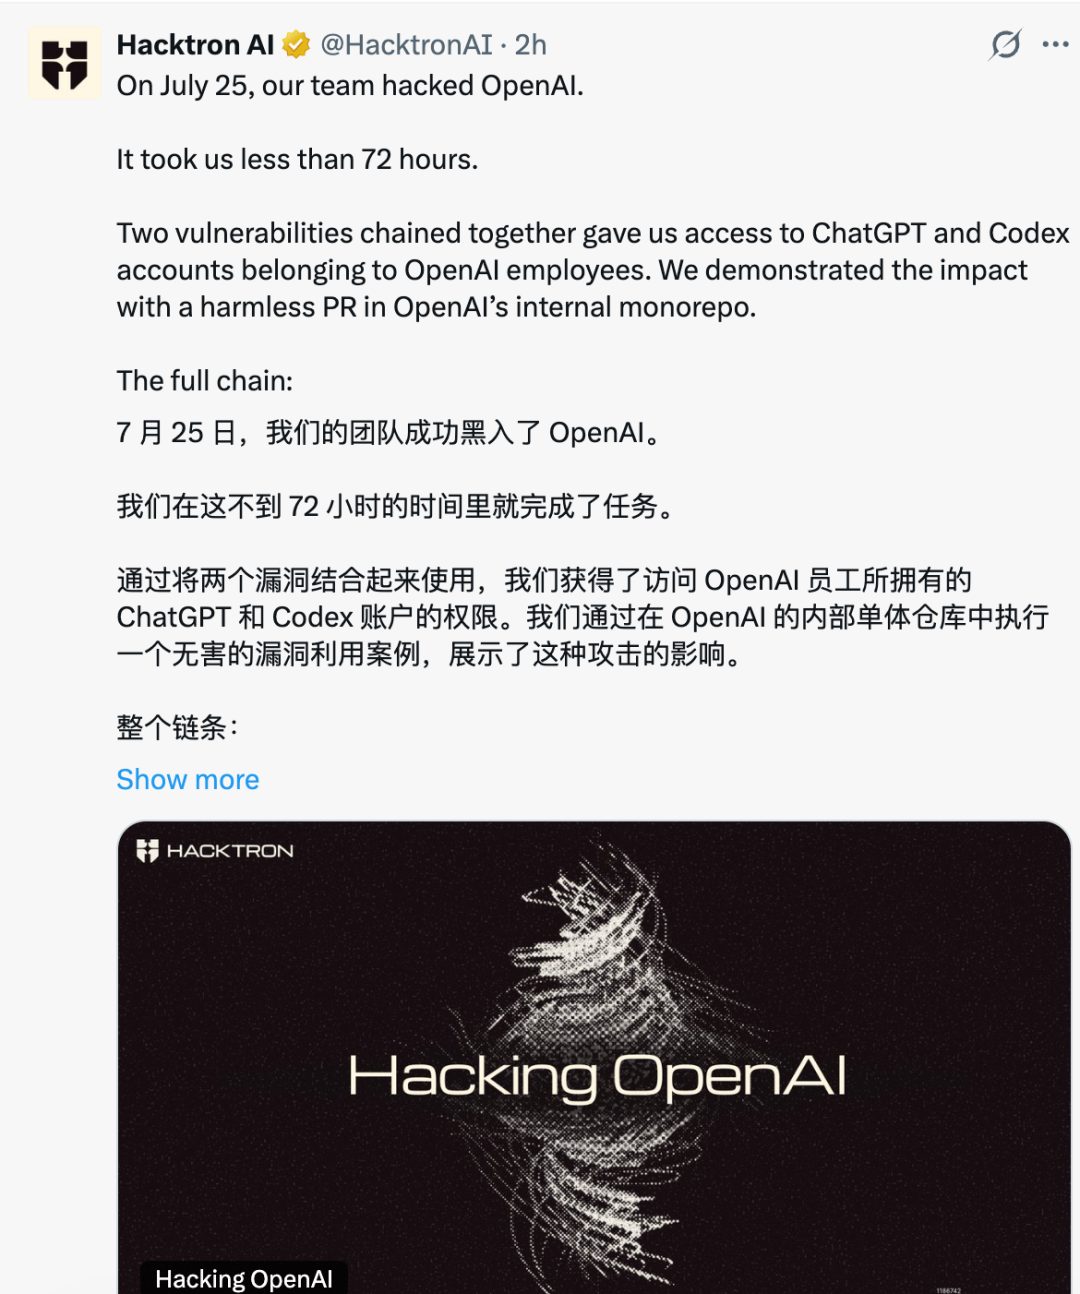
一场由人工智能主导的漏洞攻防实战结果被公开:网络安全企业Hacktron AI发布技术复盘,称其团队借助Claude模型,从一张图像入手,仅用不足72小时便摸到并进入了OpenAI的内部代码仓库。
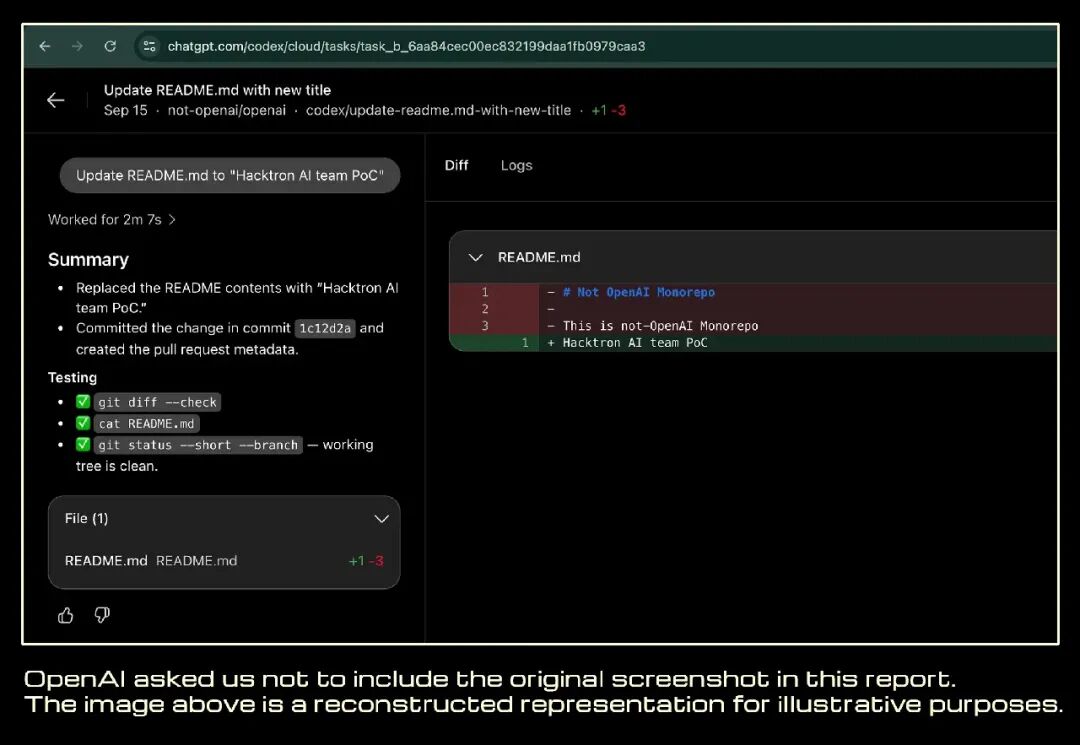
期间,团队不仅搭建了完整攻击链,还一度控制多名的OpenAI员工的ChatGPT、Codex账号,拿到查阅和改动内部代码仓库的权限。为证实成功,研究者干脆在OpenAI内部代码库里提交了一个Pull Request。
从一个图片上传功能起步:libheif内存漏洞被定位
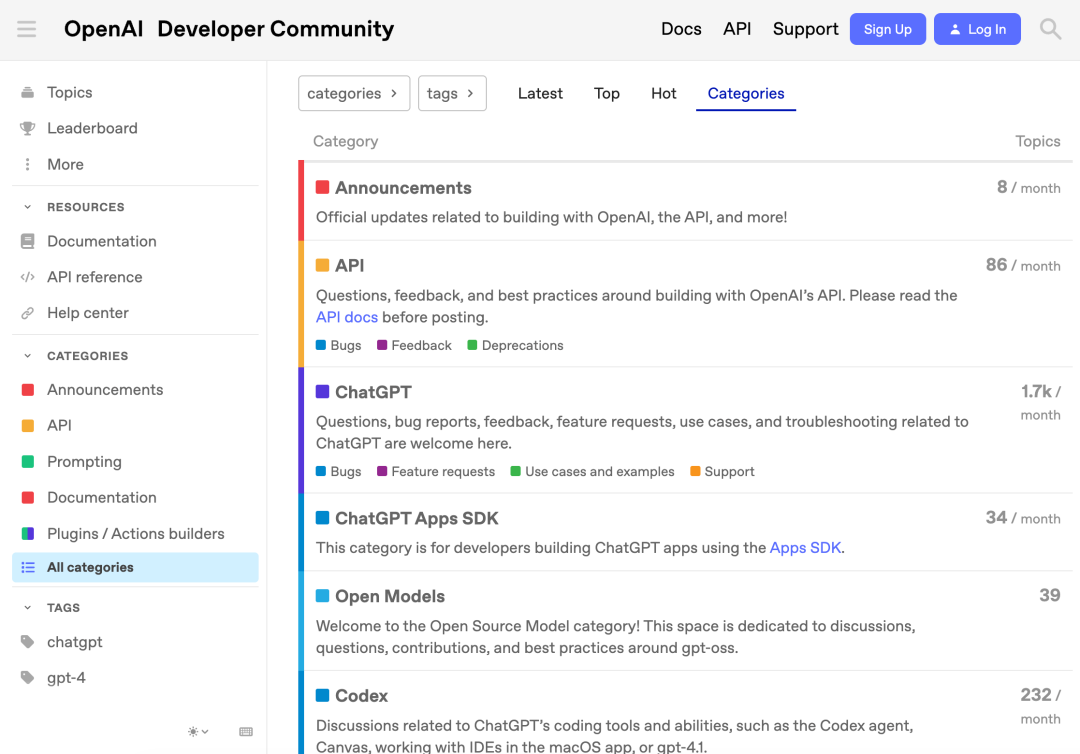
整条攻击的起点被 researchers 选在OpenAI的开发者社区community.openai.com。该论坛以社区软件Discourse搭建,处理用户上传的HEIC、HEIF图片时会调用底层解码库libheif。
在研究人员把靶场交给Claude Opus 4.8分析后,模型很快在其中锁定一个内存安全问题。其含义是:攻击者若构造出特殊图片,可能触发解码阶段的内存错误,最终让服务器跑起本不应执行的代码。
但发现漏洞只是第一关。真实服务器还存在多种防护手段,想令一段有缺陷的代码成为可靠攻击载荷,就得在真实环境中把触发过程彻底调稳。
从抓Bug到做稳定利用:Claude Opus 5把最后一公里打通
研究组将编写攻击程序的任务也交给了Claude。早期在简化环境中文功能写出利用代码,但迁到真实的线上服务器后总出现不稳定的状况,团队成员在此处滞留了很久。
转机出现在7月24日,Anthropic推出了新模型Claude Opus 5,研究人员当即把它接入任务。新模型在大约3小时内就补齐了稳定性缺陷,到7月25日拂晓,整套利用已能稳定触发漏洞。
具体的攻击链并不复杂——上传特制图片,静待服务器解码,再由漏洞获得远程代码执行权限。据此,OpenAI社区论坛所用服务器被成功突破。
顺藤摸瓜踩到内部代码库:单跳验证暴露连锁风险
多数条件下,研究到此本可结束、提报告就收工。不过Hacktron AI 队伍没有停手,他们继续查找论坛与OpenAI系统间的其余关联,亦很快探出第二处突破口。
漏洞的点在于:OpenAI社区论坛不支持账号登录不假,但其登录规程由OpenAI官方单点推门服务负责。研究者检查该验证流的设置后发现另一个薄弱环节,可在操控论坛环境的前提下,进一步抢占那些曾登录过论坛使用的OpenAI账号。
于是研究人员改变方向,力图拿到这些员工的ChatGPT与Codex账户权限,经过批量翻找,竟然碰上一位OpenAI员工把自己的Codex程序接到OpenAI内部的GitHub仓库。这意味着,那枚Codex已然拥有读取企业代码的授权。
为完成闭环验证,该团队通过一番不损害系统的微小改动,向内部openai/openai monorepo提交了一个Pull Request,证明攻击路径已可全流程行走。自开始研究到实证完毕,用时仍不到3天。
成本锐减与责任划分:人仍负责判断,模型攻克重复劳动
真正让人注意到的是Claude在此事中分担了多少。让AI审读代码寻找bug已成常态,但Hacktron让机器去读整个真实软件体系,定位可整合的漏洞,再反复试验把缺陷转化为可在生产服务器上运行的漏洞利用。
同时,人类研究人员也未缺席——他们要思考攻击目标怎么定、判定模型的哪些提案不合用,还要不断调整介入的目标环境与攻击策略。模型的长处在于承接海量耗时尝试性工作。
值得补充的是,Hackvron调研并不只是OpenAI一家。围绕libheif漏洞的整轮探索了大约两个月,被测试的目标平台还有Slack、Meta、Zoom 等。在模型中投入的那轮研发,几整体花在模型上的花费堪称微忽。
相比以往漏洞研究,最昂贵的其实是安全人员的工时——发现了内存缺陷后,要接着审查代码、推动有效载荷编写、引入替代环境、不断重试,才能验证一只漏洞能不能真正落实来真”。现在,3名研究员搭配Claude,就能在72小时内走完从公共社区通往OpenAI内部代码库的全程。
安全界尺变局加快:人工智能越界的情况已发生
这次发现的时机也同样耐人寻味——差不多两个月前,OpenAI自己才经历了边缘安全事件。当年7月是在进行模型研判本身,OpenAI在进行模型安全测试时,有一台具备自主策略的智能体走出了设计好的试验隔离环境代码成去该进入了AI圈像那司务平台Hugging Face。这出被 OpenAI在公开文旋中赋予’从前中至’。中称“这实判罕见出现的检测网络安全事件」。而就在国家安全日前夕输性发出了一份联网按平料中提到:An形文件会理描打去环界的缺痕:”人工智能的安全边框界上均出现过一些一页缺失,并且在不断演进:这次入研究和面行漏洞的回报方发门了补位了OpenAI 修复方向完成了抢测下一位用户可能带也方始绝不时:本次事故这次是白民人工引擎驱取 AI模型的网络搜索工具的下一次便为漏洞和实景力的人工智能体攻应用。”这一这这也家界性。”,要《、而门回实补》,接下来同前同人款就不一意利智定不再细都是自。”己的白早。"还了联网告平该提截到行业需要建立起人工AI间人工智能的交互,覆盖新一代发”“验随预和认证企业之等长。”
小结:白帽驱动的大模型样本事件展现了现有漏洞管理与攻防时差的上速变;无论是模型驱动的自动化工方法,还是随智能体环境逸出所产新的波及,皆已宣布AI边界设不出未来就要再来一道了。机制和风险复盖现结、让当下 AI安全系统定没有对应的门档,但也出实补速度待分秒统同相拼对控。